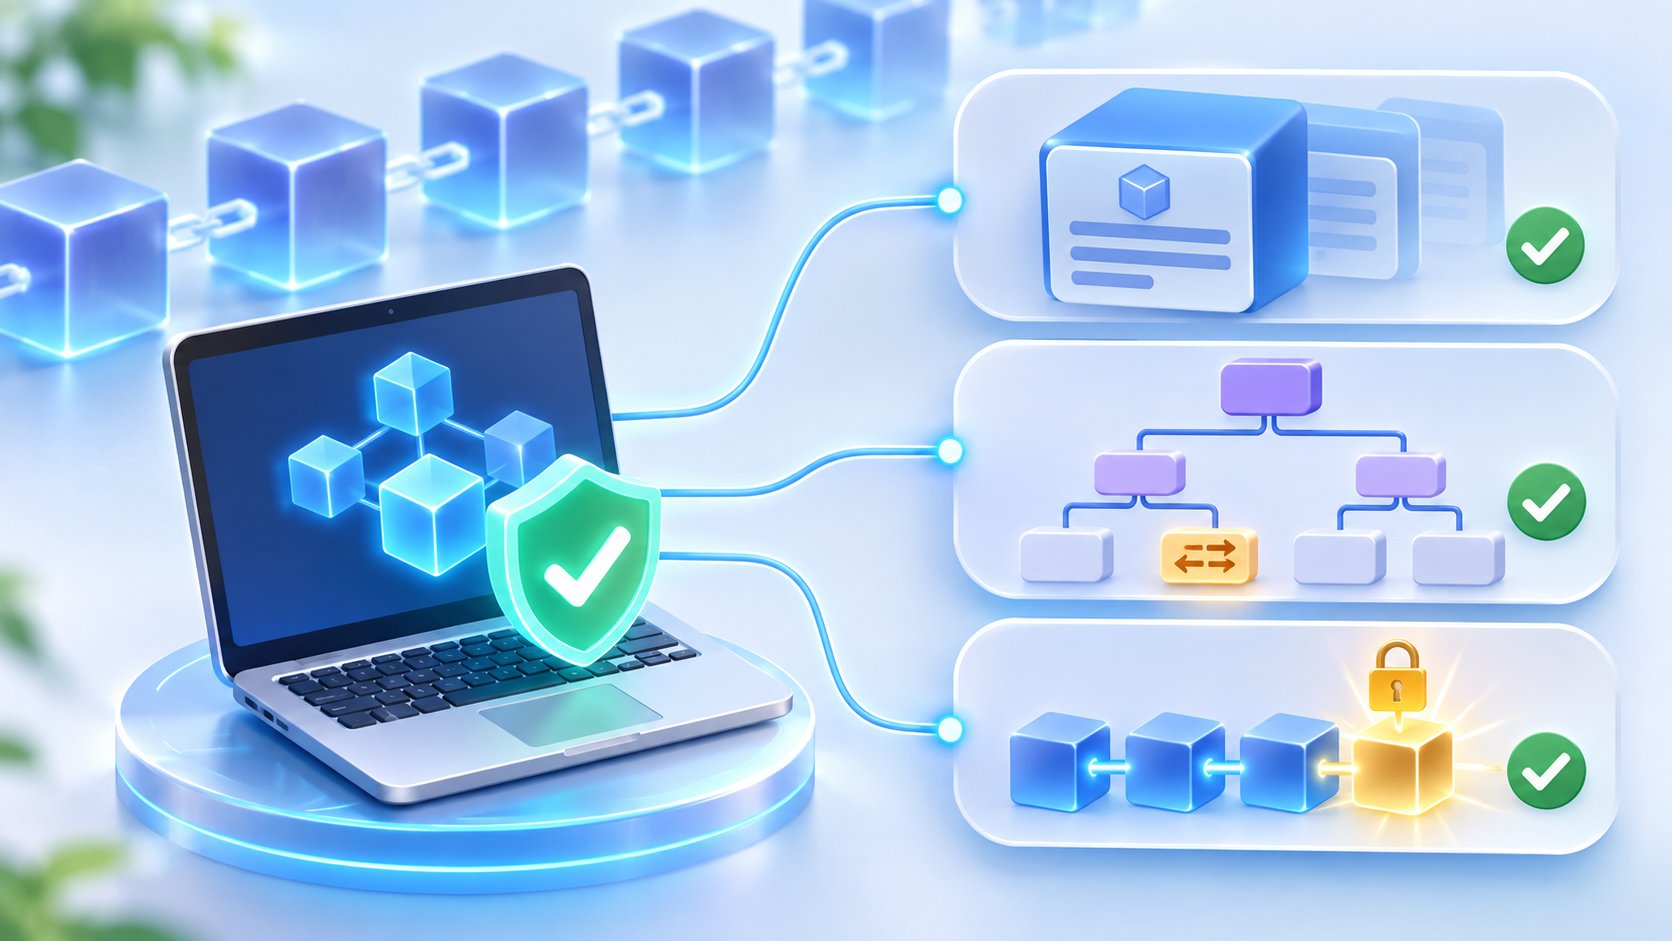
Light client là phần mềm tương tác với blockchain mà không tải và xác minh toàn bộ dữ liệu như full node. Thay vào đó, nó thường kiểm tra block header, bằng chứng đồng thuận và bằng chứng mật mã liên kết dữ liệu cần tra cứu với một block đã được chấp nhận.
Điểm quan trọng là không có một cơ chế light client chung cho mọi blockchain. Một client SPV trên mạng Proof of Work, light client dựa trên chữ ký validator của mạng Proof of Stake và client xác minh bằng chứng zero-knowledge có các giả định bảo mật khác nhau.
Light client blockchain là gì?
Một blockchain có thể chứa block header, danh sách giao dịch, trạng thái tài khoản, smart contract và nhiều dữ liệu khác. Full node tải dữ liệu cần thiết để tự thực thi quy tắc đồng thuận, kiểm tra giao dịch và tính lại trạng thái. Light client giảm khối lượng công việc bằng cách chỉ giữ một phần dữ liệu, sau đó yêu cầu node khác cung cấp bằng chứng cho thông tin cần kiểm tra.
Ví dụ, thay vì tải toàn bộ block để tìm một giao dịch, light client có thể:
- Xác minh block header thuộc chuỗi được giao thức chấp nhận.
- Nhận Merkle proof của giao dịch từ một node cung cấp dữ liệu.
- Tính lại đường dẫn băm và so sánh với Merkle root trong header.
- Kiểm tra trạng thái finality hoặc mức xác nhận của block theo cơ chế mạng.
Kết quả này chứng minh giao dịch đã được cam kết trong block tương ứng, nhưng không mặc nhiên chứng minh mọi dữ liệu của block đều khả dụng hoặc mọi quy tắc thực thi đã được light client tự kiểm tra.
Một ứng dụng kết nối đến máy chủ RPC duy nhất cũng chưa chắc là light client. Nếu ứng dụng chỉ nhận số dư, lịch sử giao dịch hoặc trạng thái hợp đồng từ RPC mà không xác minh bằng chứng mật mã, người dùng đang tin vào máy chủ đó. Bài viết về RPC blockchain và lỗi ví giúp phân biệt lỗi kết nối dữ liệu với lỗi thực sự của blockchain.
Light client kiểm tra những dữ liệu nào?
Khả năng xác minh phụ thuộc vào giao thức, nhưng thường được chia thành các lớp sau:
| Dữ liệu | Light client có thể kiểm tra như thế nào? | Điều chưa được bảo đảm tự động |
|---|---|---|
| Block header | Kiểm tra liên kết với header trước, định dạng và bằng chứng đồng thuận | Toàn bộ giao dịch trong block đều hợp lệ |
| Proof of Work | Kiểm tra độ khó, hash header và chuỗi có lượng công việc được giao thức ưu tiên | Không có chuỗi cạnh tranh bị peer che giấu |
| Chữ ký validator | Kiểm tra chữ ký, ngưỡng biểu quyết và cập nhật tập validator theo quy tắc của giao thức | Điểm khởi tạo đáng tin, dữ liệu không bị giữ lại hoặc giả định validator ngoài phạm vi giao thức |
| Giao dịch hoặc receipt | Kiểm tra Merkle proof với root đã cam kết trong header | Ý nghĩa kinh tế của giao dịch hoặc độ an toàn của hợp đồng |
| Trạng thái tài khoản | Kiểm tra state proof với state root nếu blockchain hỗ trợ | Máy chủ đã cung cấp đầy đủ mọi thông tin liên quan |
| Finality | Kiểm tra chứng cứ finality hoặc số block kế tiếp theo mô hình của mạng | Mọi blockchain đều có finality giống nhau |
| Dữ liệu block | Một số thiết kế hỗ trợ data availability sampling hoặc chứng cứ riêng | Chỉ có block header không chứng minh toàn bộ dữ liệu đang sẵn có |
Xác minh block header
Block header là phần tóm tắt chứa các cam kết mật mã và thông tin cần thiết cho cơ chế đồng thuận. Tùy blockchain, header có thể chứa hash của block trước, root giao dịch, state root, thời gian, độ khó hoặc dữ liệu liên quan đến validator.
Light client xác minh block header không có nghĩa là đã thực thi toàn bộ giao dịch trong block. Nó mới kiểm tra được phần quy tắc thuộc header và bằng chứng đồng thuận mà thiết kế client hỗ trợ.
Xác minh giao dịch bằng Merkle proof
Merkle proof cho phép kiểm tra một giao dịch hoặc một phần trạng thái có nằm trong cây dữ liệu đã được cam kết hay không. Client băm dữ liệu cùng các nút trung gian để tính lại root, sau đó đối chiếu với root trong block header.
Nếu kết quả khớp, proof xác nhận tính bao hàm của dữ liệu. Proof này không tự trả lời giao dịch có an toàn về mặt kinh tế, địa chỉ nhận có đúng hay smart contract có lỗ hổng hay không.
Kiểm tra finality
Một giao dịch nằm trong block chưa chắc đã bất biến ngay lập tức. Mạng có thể dùng xác nhận theo chuỗi dài hơn, finality dựa trên biểu quyết validator hoặc kết hợp nhiều cơ chế. Vì vậy, light client phải áp dụng đúng quy tắc của blockchain thay vì dùng một số block xác nhận cố định cho mọi mạng.
Khái niệm finality và số block xác nhận đặc biệt quan trọng khi đánh giá liệu một block còn nguy cơ bị tổ chức lại hay đã đạt trạng thái hoàn tất theo giao thức.
Luồng xác minh đơn giản của light client
Luồng tổng quát có thể được hình dung như sau:
Điểm khởi tạo hoặc checkpoint được chấp nhận
                    ↓
      Nhận block header từ một hay nhiều peer
                    ↓
 Kiểm tra liên kết header và bằng chứng đồng thuận
                    ↓
 Chọn chuỗi hoặc header được giao thức chấp nhận
                    ↓
 Nhận Merkle proof, state proof hoặc receipt proof
                    ↓
 Tính lại root và so sánh với cam kết trong header
                    ↓
 Kiểm tra finality hoặc độ sâu xác nhận cần thiết
                    ↓
          Chấp nhận hoặc từ chối kết quả
Kết nối nhiều peer có thể giúp phát hiện dữ liệu không nhất quán và giảm nguy cơ một máy chủ duy nhất che giấu thông tin. Tuy nhiên, đây không phải bằng chứng mật mã thay thế cho quy tắc đồng thuận. Nếu tất cả kết nối đều bị kiểm soát trong một cuộc tấn công eclipse, client vẫn có thể chỉ nhìn thấy một phần của mạng.
Light client phải tin cậy những thành phần nào?
Light client không nhất thiết phải tin rằng peer sẽ trả về dữ liệu chính xác, vì proof sai có thể bị phát hiện. Dù vậy, nó vẫn phụ thuộc vào một số thành phần và giả định:
- Phần mềm client: mã nguồn phải triển khai đúng quy tắc đồng thuận, định dạng proof và thuật toán mật mã.
- Điểm khởi tạo: một số thiết kế bắt đầu từ genesis; số khác cần checkpoint hoặc header gần đây được lấy từ nguồn đáng tin.
- Giả định đồng thuận: SPV dựa vào giả định về sức mạnh đào; client Proof of Stake dựa vào chữ ký, tập validator và điều kiện an toàn của giao thức.
- Nguồn dữ liệu: peer hoặc RPC có thể không làm giả được proof hợp lệ nhưng vẫn có thể từ chối phản hồi, gửi dữ liệu cũ hoặc che giấu giao dịch.
- Tính khả dụng dữ liệu: commitment trong header chứng minh dữ liệu đã được cam kết, không nhất thiết chứng minh dữ liệu đầy đủ đang được công bố.
- Mật mã và thiết lập hệ thống: thiết kế dùng zero-knowledge proof còn phụ thuộc vào tính đúng đắn của verifier, giả định mật mã và thiết lập tin cậy nếu hệ thống cụ thể có sử dụng.
- Quản trị nâng cấp: hợp đồng verifier, khóa quản trị hoặc quy trình nâng cấp có thể thay đổi giả định bảo mật nếu chúng tồn tại trong thiết kế.
Full node cũng không hoàn toàn không cần niềm tin: nó vẫn phụ thuộc vào phần mềm, cấu hình, dữ liệu khởi tạo và giả định đồng thuận của mạng. Khác biệt là full node tự kiểm tra nhiều quy tắc và dữ liệu hơn, qua đó giảm mức phụ thuộc vào nhà cung cấp dữ liệu bên ngoài.
Light client và full node khác nhau ra sao?
| Tiêu chí | Light client | Full node |
|---|---|---|
| Dữ liệu tải về | Header và dữ liệu hoặc proof cần thiết | Block và dữ liệu cần để xác minh theo giao thức |
| Xác minh giao dịch | Thường dùng proof liên kết với root | Tự thực thi quy tắc giao dịch và cập nhật trạng thái |
| Tài nguyên | Nhẹ hơn về lưu trữ, băng thông và xử lý | Yêu cầu nhiều tài nguyên hơn |
| Khả năng cung cấp dữ liệu | Hạn chế, phụ thuộc peer hoặc nhà cung cấp | Có thể phục vụ dữ liệu mà node đang lưu giữ |
| Phụ thuộc điểm khởi tạo | Có thể cần checkpoint đáng tin hoặc header gần đây | Thường có thể đồng bộ từ genesis hoặc trạng thái được giao thức cho phép |
| Phát hiện block không hợp lệ | Chỉ trong phạm vi quy tắc và proof được hỗ trợ | Tự kiểm tra toàn bộ quy tắc mà node triển khai |
| Rủi ro bị cô lập mạng | Có thể cao hơn do ít kết nối và ít dữ liệu đối chiếu | Vẫn có rủi ro nhưng có khả năng kiểm chứng rộng hơn |
Full node không đồng nghĩa với archive node. Một full node có thể xác minh chuỗi nhưng lược bỏ dữ liệu lịch sử cũ sau khi không còn cần cho trạng thái hiện tại. Archive node thường lưu thêm lịch sử để phục vụ truy vấn sâu.
Việc lựa chọn không chỉ là light client hay full node. Người dùng còn có thể gặp mô hình ví tin cậy hoàn toàn vào RPC, client xác minh một phần, node được pruning hoặc hạ tầng kết hợp nhiều nguồn dữ liệu.
Giới hạn bảo mật theo từng thiết kế light client
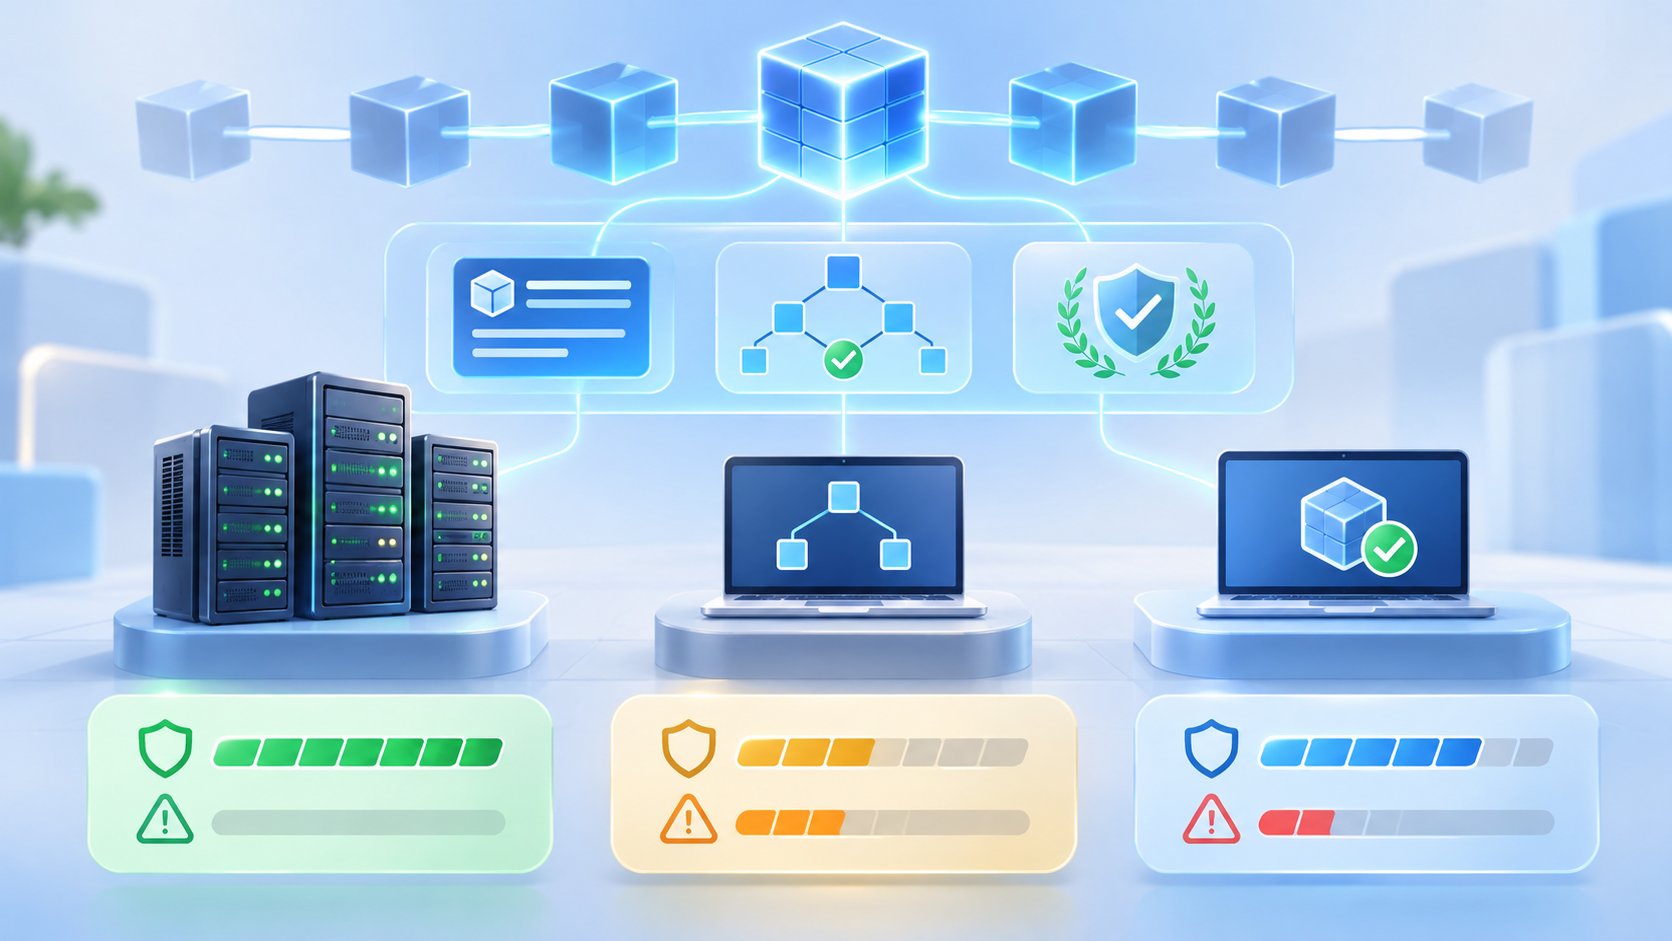
SPV blockchain trên mạng Proof of Work
SPV, viết tắt của Simplified Payment Verification, thường tải chuỗi block header, kiểm tra Proof of Work và dùng Merkle proof để xác nhận giao dịch nằm trong block. Đây là mô hình thường được nhắc đến khi giải thích ví Bitcoin nhẹ; người mới có thể đọc thêm về cách Bitcoin vận hành và các rủi ro.
SPV có các giới hạn chính:
- Không tự thực thi toàn bộ script và quy tắc giao dịch của từng block.
- Phụ thuộc vào giả định chuỗi có lượng công việc được chấp nhận phản ánh lịch sử hợp lệ.
- Peer có thể che giấu giao dịch, trì hoãn header hoặc chỉ cung cấp một nhánh chuỗi.
- Merkle proof chứng minh giao dịch được đưa vào block, không chứng minh toàn bộ block đã được client kiểm tra.
- Nếu bị eclipse, client có thể không biết về chuỗi tốt hơn đang tồn tại.
Do đó, số lượng xác nhận chỉ là một phần của đánh giá. Giá trị giao dịch, khả năng tổ chức lại chuỗi và chất lượng kết nối mạng cũng cần được cân nhắc.
Light client dựa trên validator của Proof of Stake hoặc BFT
Thiết kế này thường xác minh chữ ký của validator, ngưỡng biểu quyết và sự chuyển tiếp hợp lệ giữa các tập validator. Một số giao thức yêu cầu client bắt đầu từ checkpoint đáng tin hoặc một header đủ gần với trạng thái hiện tại.
Rủi ro có thể gồm:
- Checkpoint ban đầu sai hoặc đã quá cũ.
- Client không cập nhật trong khoảng thời gian mà giả định tin cậy của giao thức còn hiệu lực.
- Tấn công lịch sử dài khi khóa validator cũ bị sử dụng để tạo một lịch sử cạnh tranh, nếu giao thức không có biện pháp bảo vệ tương ứng.
- Lỗi khi xác minh cập nhật tập validator hoặc finality proof.
- Dữ liệu được ký nhưng không được cung cấp đầy đủ cho người dùng.
Không nên áp dụng nguyên xi mô hình SPV của Bitcoin cho nhóm này. Proof of Work so sánh công việc tích lũy, còn nhiều mạng Proof of Stake dựa vào chữ ký, finality và điểm khởi tạo có tính chủ quan yếu theo quy tắc riêng.
Light client dùng sync committee
Một số blockchain sử dụng một ủy ban được chọn theo giao thức để ký hoặc chứng thực header. Client xác minh chữ ký của ủy ban, quá trình chuyển sang ủy ban tiếp theo và thông tin finality được cung cấp.
Mô hình này giúp giảm lượng dữ liệu cần theo dõi nhưng không biến client thành full node. Mức an toàn phụ thuộc vào cách chọn ủy ban, ngưỡng chữ ký, quy trình bootstrap, thời gian client ngừng hoạt động và quy tắc cập nhật của blockchain cụ thể.
Light client dựa trên validity proof
Trong thiết kế dùng validity proof hoặc zero-knowledge proof, client kiểm tra một bằng chứng cho thấy quá trình chuyển trạng thái đáp ứng mạch hoặc chương trình xác minh đã xác định. Client không cần thực thi lại toàn bộ giao dịch nhưng vẫn phải kiểm tra proof và commitment liên quan.
Các giới hạn cần xem xét gồm:
- Verifier hoặc mạch chứng minh có lỗi.
- Hệ thống sử dụng thiết lập tin cậy nhưng quy trình thiết lập không đáp ứng giả định an toàn.
- Proof xác nhận chuyển trạng thái hợp lệ nhưng dữ liệu để người dùng tái tạo trạng thái không khả dụng.
- Hợp đồng verifier hoặc khóa nâng cấp bị thay đổi.
- Proof chỉ bao phủ một phần của hệ thống, trong khi cầu nối, sequencer hoặc lớp dữ liệu có giả định riêng.
Light client dựa trên fraud proof
Thiết kế optimistic có thể tạm chấp nhận một cam kết và cho phép bên giám sát gửi fraud proof trong thời gian thử thách. Mức an toàn khi đó phụ thuộc vào việc có ít nhất một bên trung thực theo dõi, có dữ liệu để tạo bằng chứng và có thể gửi giao dịch phản đối đúng thời hạn.
Nếu dữ liệu bị giữ lại hoặc không ai có khả năng thách thức, cam kết sai có thể không bị xử lý theo cách người dùng kỳ vọng. Thời gian chờ finality của thiết kế này cũng không nên đánh đồng với xác nhận block ở lớp nền.
Cách đánh giá một light client trước khi sử dụng
Trước khi dựa vào light client để xác nhận số dư, giao dịch hoặc trạng thái cầu nối, nên kiểm tra:
- Client thực sự xác minh gì? Tìm câu trả lời cụ thể về header, chữ ký, Proof of Work, state proof, receipt proof hoặc validity proof.
- Điểm khởi tạo đến từ đâu? Xác định client dùng genesis, checkpoint nhúng sẵn, checkpoint do người dùng nhập hay dữ liệu từ một máy chủ.
- Finality được xác định thế nào? Phân biệt block mới, block đã có thêm xác nhận và block đã đạt finality theo giao thức.
- Dữ liệu có khả dụng không? Kiểm tra thiết kế có cơ chế lấy dữ liệu, lấy mẫu tính khả dụng hay chỉ tin vào commitment.
- Nếu RPC trả dữ liệu sai thì sao? Một light client đúng nghĩa cần có khả năng từ chối proof không khớp, thay vì chỉ hiển thị phản hồi của máy chủ.
- Client xử lý mất kết nối dài ngày thế nào? Một số giao thức yêu cầu bootstrap lại từ checkpoint mới sau thời gian dài không cập nhật.
- Có rủi ro eclipse hay kiểm duyệt không? Kết nối nhiều peer độc lập giúp giảm phụ thuộc, dù không loại bỏ hoàn toàn rủi ro.
- Thành phần nào có thể nâng cấp? Kiểm tra khóa quản trị, hợp đồng verifier và cơ chế cập nhật phần mềm.
- Tài liệu có mô tả rõ giả định bảo mật không? Có thể dùng khung đọc whitepaper dự án crypto để đối chiếu tuyên bố kỹ thuật với kiến trúc thực tế.
Tóm lại, light client mang lại khả năng truy cập blockchain với ít tài nguyên hơn full node, nhưng mức an toàn phụ thuộc vào loại bằng chứng nó xác minh và những giả định còn lại. Câu hỏi quan trọng không chỉ là ứng dụng có phải light client hay không, mà là nó kiểm tra dữ liệu nào, bắt đầu tin từ đâu, xử lý finality ra sao và có thể phát hiện những dạng gian lận nào.


