Cách đọc báo cáo hậu kiểm crypto không chỉ là xem dự án đã mất bao nhiêu tài sản. Người đọc cần tách tuyên bố của dự án khỏi dữ kiện có thể kiểm chứng, sau đó đánh giá timeline, nguyên nhân gốc, phạm vi ảnh hưởng, biện pháp khắc phục và những rủi ro chưa được giải quyết.
Một crypto incident postmortem tốt phải giúp người đọc trả lời được ba câu hỏi: chuyện gì thực sự xảy ra, vì sao cơ chế phòng vệ không ngăn được sự cố và dự án đã làm gì để tránh tái diễn. Nếu báo cáo chỉ mô tả cuộc tấn công nhưng không đưa ra bằng chứng hoặc không phân tích thất bại ở cấp hệ thống, kết luận nên được xem là chưa đầy đủ.
Báo cáo hậu kiểm crypto là gì?
Báo cáo hậu kiểm, thường được gọi là incident postmortem, là tài liệu được công bố sau một sự cố như khai thác lỗ hổng smart contract, rò rỉ khóa riêng, thao túng oracle, mất quyền kiểm soát ví đa chữ ký, gián đoạn blockchain hoặc tấn công bridge.
Một báo cáo có giá trị thường bao gồm:
- Thời điểm phát hiện, xác nhận và xử lý sự cố.
- Các giao dịch, hợp đồng, ví hoặc thành phần hạ tầng liên quan.
- Nguyên nhân trực tiếp và nguyên nhân gốc.
- Tài sản, người dùng và chức năng bị ảnh hưởng.
- Biện pháp ứng phó khẩn cấp và kế hoạch khắc phục dài hạn.
- Bằng chứng kỹ thuật như transaction hash, block height, địa chỉ hợp đồng, pull request hoặc báo cáo điều tra.
- Các vấn đề chưa được xử lý xong.
Postmortem không đồng nghĩa với báo cáo kiểm toán. Audit thường đánh giá mã nguồn tại một phiên bản và phạm vi xác định trước khi hoặc trong quá trình triển khai; postmortem phân tích một sự cố đã xảy ra trong môi trường thực tế. Vì vậy, dự án từng được audit vẫn có thể gặp lỗi nằm ngoài phạm vi kiểm toán, lỗi cấu hình, lỗi vận hành hoặc lỗ hổng xuất hiện sau khi nâng cấp.
Khung đọc nhanh một báo cáo hậu kiểm
Trước khi đi sâu vào chi tiết kỹ thuật, hãy đọc báo cáo theo năm lớp sau:
| Lớp phân tích | Câu hỏi cần trả lời | Bằng chứng nên tìm |
|---|---|---|
| Timeline | Sự cố bắt đầu, được phát hiện và bị ngăn chặn khi nào? | Mốc UTC, block height, transaction hash, log hệ thống |
| Nguyên nhân | Điều kiện nào cho phép sự cố xảy ra? | Đoạn mã, cấu hình, quyền quản trị, luồng gọi hợp đồng |
| Phạm vi | Tài sản, chain, hợp đồng và người dùng nào bị ảnh hưởng? | Địa chỉ ví, token transfer, trạng thái hợp đồng, dữ liệu snapshot |
| Khắc phục | Dự án đã sửa nguyên nhân hay chỉ chặn hậu quả trước mắt? | Bản vá, nâng cấp hợp đồng, thay đổi quyền hạn, kiểm thử |
| Vấn đề mở | Rủi ro nào vẫn tồn tại? | Tài sản chưa thu hồi, dịch vụ chưa mở lại, điều tra chưa hoàn tất |
Trong mỗi lớp, nên phân loại thông tin thành ba nhóm:
- Dữ kiện đã kiểm chứng: có giao dịch, mã nguồn, log hoặc tài liệu kỹ thuật hỗ trợ.
- Tuyên bố của dự án: được nhóm phát triển công bố nhưng chưa có đủ bằng chứng độc lập.
- Suy luận: nhận định của người phân tích dựa trên dữ kiện hiện có.
Cách phân loại này giúp tránh biến một thông báo truyền thông thành kết luận kỹ thuật.
Cách đọc timeline vụ hack crypto
Timeline vụ hack crypto cho biết tốc độ phản ứng và có thể làm lộ những khoảng trống trong quy trình giám sát. Không nên chỉ đọc các mốc do dự án liệt kê; hãy đối chiếu chúng với thời gian của blockchain và trạng thái dịch vụ thực tế.
Chuẩn hóa múi giờ
Dự án có thể dùng UTC, giờ địa phương hoặc thời gian hiển thị trên mạng xã hội. Người đọc tại Việt Nam nên quy đổi các mốc về cùng một múi giờ trước khi so sánh. Nếu báo cáo không nêu múi giờ, đó là một điểm cần làm rõ.
Timestamp của block phản ánh thời điểm giao dịch được ghi nhận trên blockchain, không nhất thiết là thời điểm kẻ tấn công bắt đầu chuẩn bị hoặc thời điểm đội ngũ phát hiện sự cố.
Tìm các mốc quan trọng
Một timeline đầy đủ nên phân biệt:
- Thời điểm xuất hiện hoạt động bất thường đầu tiên.
- Giao dịch khai thác đầu tiên được xác nhận.
- Thời điểm hệ thống giám sát phát cảnh báo.
- Thời điểm đội ngũ xác nhận sự cố.
- Thời điểm tạm dừng hợp đồng, giao diện hoặc dịch vụ liên quan.
- Thời điểm công bố thông tin cho người dùng.
- Thời điểm triển khai bản vá hoặc mở lại dịch vụ.
Khoảng cách giữa giao dịch đầu tiên và lúc phát hiện cho thấy hiệu quả giám sát. Khoảng cách giữa lúc phát hiện và lúc thông báo phản ánh quy trình truyền thông, nhưng không nên tự động quy kết rằng mọi độ trễ đều là che giấu. Đội ngũ có thể cần xác minh để tránh công bố sai hoặc làm lộ biện pháp ứng phó.
Phân biệt thời gian on-chain và off-chain
Sự cố có thể bắt đầu ngoài blockchain, chẳng hạn máy chủ bị xâm nhập hoặc khóa ký bị đánh cắp, rồi mới tạo ra giao dịch on-chain. Ngược lại, một giao dịch bất thường có thể được xác nhận trước khi dashboard và API cập nhật.
Nếu báo cáo trộn hai loại thời gian mà không ghi nguồn, timeline có thể gây hiểu nhầm. Một bảng timeline đáng tin nên nêu rõ mỗi mốc đến từ blockchain, log nội bộ hay thông báo công khai.
Cách đánh giá nguyên nhân gốc sự cố crypto
Nguyên nhân gốc sự cố crypto không nhất thiết là dòng mã trực tiếp bị khai thác. Cần phân biệt ít nhất ba tầng nguyên nhân.
Nguyên nhân trực tiếp
Đây là hành động hoặc điều kiện kích hoạt sự cố, ví dụ:
- Hàm rút tài sản không kiểm tra đúng quyền hoặc trạng thái.
- Oracle cung cấp mức giá có thể bị thao túng.
- Khóa quản trị bị lộ và được dùng để ký giao dịch.
- Hợp đồng chấp nhận thông điệp bridge không hợp lệ.
- Cơ chế làm tròn hoặc tính toán sai tạo ra số dư không có thật.
Nguyên nhân gốc
Nguyên nhân gốc giải thích vì sao lỗi trực tiếp tồn tại hoặc không bị ngăn chặn. Nó có thể nằm ở quy trình phát triển, kiến trúc hoặc quản trị:
- Thiếu kiểm thử cho một nhánh thực thi quan trọng.
- Thay đổi mã sau lần audit gần nhất.
- Phạm vi audit không bao gồm thành phần bị khai thác.
- Quyền quản trị tập trung vào quá ít khóa ký.
- Hệ thống cảnh báo không theo dõi loại giao dịch liên quan.
- Quy trình triển khai không yêu cầu xem xét độc lập.
- Giới hạn rút tiền hoặc cơ chế ngắt khẩn cấp không tồn tại.
Khi dự án viện dẫn audit như bằng chứng an toàn, cần kiểm tra phiên bản mã, commit, phạm vi và mức độ xử lý phát hiện trong báo cáo audit smart contract. Tên đơn vị audit hoặc số lần audit tự nó không chứng minh phiên bản đang chạy không có lỗ hổng.
Yếu tố góp phần
Đây là những yếu tố làm tăng mức độ nghiêm trọng dù không trực tiếp tạo ra lỗ hổng, chẳng hạn thanh khoản lớn tập trung trong một hợp đồng, quyền nâng cấp quá rộng, thiếu giới hạn theo thời gian hoặc phản ứng chậm sau cảnh báo đầu tiên.
Một postmortem chỉ ghi “lỗi hợp đồng” hoặc “khóa bị xâm phạm” mới dừng ở mô tả hiện tượng. Báo cáo tốt cần giải thích khóa bị lộ qua cơ chế nào, vì sao một khóa có đủ quyền gây thiệt hại và lớp kiểm soát nào đã thất bại.
Cách xác định phạm vi ảnh hưởng và thiệt hại
Thiệt hại được dự án công bố có thể khác với dòng tài sản quan sát trên blockchain. Sự khác biệt không nhất thiết là sai lệch; nó có thể đến từ phương pháp định giá, tài sản được thu hồi, token kém thanh khoản hoặc giao dịch nội bộ.
Xác định những gì bị ảnh hưởng
Hãy kiểm tra riêng từng nhóm:
- Blockchain và mạng lưới liên quan.
- Địa chỉ hợp đồng bị khai thác.
- Token bị chuyển đi hoặc bị tạo thêm.
- Pool thanh khoản, vault, bridge hay tài khoản người dùng bị ảnh hưởng.
- Giao diện web, API, oracle hoặc hệ thống ký ngoài chuỗi.
- Các phiên bản hợp đồng cũ và mới.
Nếu sự cố liên quan đến cầu nối, việc cộng tổng token chuyển ra chưa chắc phản ánh tổn thất ròng. Người đọc có thể áp dụng phương pháp kiểm chứng thiệt hại của bridge crypto để phân biệt tài sản bị khóa, token đại diện được phát hành và tài sản thực sự thoát khỏi quyền kiểm soát.
Phân biệt các khái niệm thiệt hại
- Dòng tiền ra gộp: tổng tài sản rời khỏi hợp đồng hoặc ví bị ảnh hưởng.
- Thiệt hại ròng: phần tài sản chưa được thu hồi hoặc bù đắp sau khi loại giao dịch hoàn trả.
- Giá trị tại thời điểm sự cố: định giá theo một mốc giá cụ thể.
- Giá trị hiện tại: thay đổi theo thị trường và không nên được dùng thay thế cho giá trị tại thời điểm xảy ra sự cố.
- Tổn thất của người dùng: có thể khác với tổn thất của kho bạc, nhà cung cấp thanh khoản hoặc giao thức.
Không nên cộng nhiều lần cùng một tài sản khi nó được chuyển qua nhiều ví. Đồng thời, cần tách phí giao dịch, khoản swap, token nhận lại và tài sản gửi vào sàn hoặc bridge.
Đối với tuyên bố rằng dự án có đủ nguồn lực hoàn trả, hãy kiểm tra liệu tài sản thuộc quỹ bồi thường, ví vận hành hay kho bạc chung. Phương pháp tìm và phân tích ví kho bạc dự án có thể hỗ trợ, nhưng số dư ví không tự động chứng minh dự án đã cam kết hoặc có nghĩa vụ dùng toàn bộ số tài sản đó để bồi thường.
Kiểm tra biện pháp khắc phục của dự án
Biện pháp khắc phục dự án nên được chia thành ứng phó khẩn cấp và sửa chữa dài hạn.
Ứng phó khẩn cấp
Các hành động như tạm dừng hợp đồng, chặn giao diện, thu hồi quyền, luân chuyển khóa hoặc liên hệ sàn giao dịch có thể hạn chế thiệt hại. Tuy nhiên, chúng không chứng minh nguyên nhân gốc đã được xử lý.
Khi đọc phần này, hãy hỏi:
- Hành động đã được thực hiện hay mới chỉ được đề xuất?
- Có giao dịch on-chain xác nhận việc tạm dừng hoặc đổi quyền không?
- Việc tạm dừng áp dụng cho toàn bộ hệ thống hay một hợp đồng?
- Người dùng có thể rút tài sản không?
- Ai có quyền mở lại hệ thống?
Sửa chữa dài hạn
Một kế hoạch đáng tin cậy nên gắn mỗi nguyên nhân với một biện pháp cụ thể. Ví dụ, nếu nguyên nhân là một khóa ký có quyền quá lớn, việc chỉ thay khóa không loại bỏ rủi ro kiến trúc. Dự án có thể cần thay đổi ngưỡng multisig, phân tách quyền, bổ sung timelock hoặc giới hạn giá trị giao dịch.
Có thể dùng ma trận sau để đánh giá:
| Vấn đề | Bản vá trước mắt | Kiểm soát dài hạn |
|---|---|---|
| Lỗi logic hợp đồng | Tạm dừng hoặc nâng cấp hợp đồng | Sửa mã, thêm kiểm thử và đánh giá độc lập |
| Lộ khóa quản trị | Thu hồi và thay khóa | Phân tách quyền, multisig, bảo vệ khóa và giám sát |
| Oracle bị thao túng | Dừng thị trường liên quan | Đổi thiết kế oracle, thêm giới hạn và kiểm tra độ lệch |
| Cảnh báo chậm | Thêm quy tắc cảnh báo | Xây dựng giám sát theo hành vi và quy trình trực sự cố |
| Phạm vi audit thiếu | Rà soát thành phần bị bỏ sót | Audit lại đúng phiên bản và toàn bộ luồng phụ thuộc |
Các cụm từ như “tăng cường bảo mật”, “hợp tác với chuyên gia” hoặc “sẽ kiểm toán lại” quá chung nếu không nêu phạm vi, trạng thái thực hiện và bằng chứng hoàn thành.
Đối chiếu báo cáo với bằng chứng độc lập
Không phải sự cố nào cũng có đầy đủ dữ liệu công khai. Khi bằng chứng tồn tại, có thể kiểm tra theo trình tự sau.
Bước 1: Xác minh đúng mạng và địa chỉ
Địa chỉ giống nhau có thể xuất hiện trên nhiều mạng tương thích EVM. Hãy xác định đúng blockchain, chain ID, địa chỉ hợp đồng, proxy và implementation. Địa chỉ nên được lấy từ nhiều nguồn chính thức có thể đối chiếu, thay vì từ một bài đăng không rõ nguồn gốc.
Bước 2: Kiểm tra giao dịch on-chain
Với mỗi transaction hash được nêu, hãy xem:
- Ví gửi và địa chỉ nhận.
- Hàm hợp đồng được gọi.
- Trạng thái thành công hay thất bại.
- Event log và token transfer.
- Giao dịch nội bộ nếu trình khám phá hỗ trợ.
- Block height và timestamp.
- Giao dịch trước đó cấp quyền, vay nhanh hoặc chuẩn bị thanh khoản.
- Giao dịch sau đó swap, bridge hoặc phân tán tài sản.
Không nên kết luận chủ sở hữu một ví chỉ từ lịch sử giao dịch. Địa chỉ có tương tác với sàn, mixer hoặc bridge không đồng nghĩa với việc các dịch vụ đó tham gia sự cố.
Bước 3: Kiểm tra mã nguồn và phiên bản triển khai
Nếu hợp đồng đã xác minh mã nguồn, hãy xác định đoạn logic liên quan và so sánh với mô tả trong postmortem. Với proxy, mã tại địa chỉ người dùng tương tác có thể không chứa logic chính; cần tìm implementation đang hoạt động tại thời điểm sự cố.
Trên kho mã công khai, hãy kiểm tra commit sửa lỗi, pull request, thời gian hợp nhất và release. Hướng dẫn đánh giá GitHub dự án crypto giúp phân biệt hoạt động phát triển thực chất với số commit hoặc contributor bề mặt.
Một commit được đăng sau sự cố chỉ chứng minh mã đã được đưa vào kho, không tự động chứng minh bản sửa đã được triển khai on-chain. Cần tìm giao dịch nâng cấp, địa chỉ implementation mới hoặc release tương ứng.
Bước 4: Đối chiếu báo cáo kỹ thuật
Nếu có phân tích từ đơn vị bảo mật, audit hoặc nhà nghiên cứu, hãy so sánh:
- Chuỗi hành động của kẻ tấn công.
- Điều kiện tiên quyết để khai thác.
- Thành phần và phiên bản bị ảnh hưởng.
- Cách tính thiệt hại.
- Kết luận về nguyên nhân gốc.
- Khuyến nghị còn chưa được thực hiện.
Sự khác biệt giữa các báo cáo cần được ghi nhận thay vì chọn ngay một bên. Một bên có thể phân tích giao dịch on-chain, trong khi bên khác có quyền truy cập log nội bộ và dữ liệu ngoài chuỗi.
Bước 5: Ghi rõ giới hạn bằng chứng
Nếu mã nguồn chưa xác minh, kho GitHub riêng tư hoặc log hệ thống không được công bố, không thể xác nhận đầy đủ nguyên nhân kỹ thuật. Kết luận phù hợp là “chưa đủ bằng chứng công khai để kiểm chứng”, thay vì khẳng định dự án nói sai hoặc đúng.
Nhận diện vấn đề còn bỏ ngỏ
Phần quan trọng nhất của một crypto incident postmortem đôi khi là những gì báo cáo chưa trả lời. Hãy tìm các vấn đề sau:
- Tài sản bị chuyển đi đã được thu hồi hay vẫn do địa chỉ bên ngoài kiểm soát?
- Kế hoạch bồi thường đã được thông qua, cấp vốn và thực hiện chưa?
- Hợp đồng mới đã được triển khai hay mới nằm trong kho mã?
- Audit bổ sung có công khai phạm vi và phiên bản không?
- Quyền tạm dừng, nâng cấp và quản trị hiện thuộc về ai?
- Các tích hợp bên thứ ba có cần cập nhật hợp đồng hoặc thu hồi approval không?
- Người dùng còn phải thực hiện hành động nào để bảo vệ tài sản?
- Cơ quan thực thi pháp luật hoặc đối tác điều tra được nhắc đến có xác nhận công khai không?
- Báo cáo có hẹn cập nhật nhưng chưa có phiên bản mới không?
Một tuyên bố “sự cố đã được giải quyết” có thể chỉ có nghĩa là giao thức đã hoạt động trở lại. Nó không đồng nghĩa tài sản đã được thu hồi, người dùng đã được bồi thường hoặc mọi nguyên nhân gốc đã được loại bỏ.
Ví dụ phân tích một báo cáo hậu kiểm
Giả sử một giao thức cho biết kẻ tấn công đã thao túng giá tài sản thế chấp, vay vượt giới hạn và chuyển tài sản ra ngoài. Báo cáo nói hệ thống đã được tạm dừng và oracle đã được thay thế.
Có thể kiểm tra theo trình tự:
- Tìm giao dịch tạo biến động giá và giao dịch vay sau đó.
- Xác định nguồn giá mà hợp đồng sử dụng tại block xảy ra sự cố.
- Kiểm tra xem biến động đến từ một pool thanh khoản hay nhiều thị trường.
- Đọc mã để xem giao thức có kiểm tra độ trễ, thanh khoản hoặc mức chênh lệch giá không.
- Đối chiếu mốc giao dịch với thời điểm dự án phát hiện và tạm dừng.
- Tính dòng tài sản ra mà không cộng lặp các lần chuyển giữa ví của kẻ tấn công.
- Kiểm tra giao dịch thay oracle hoặc nâng cấp implementation.
- Xem biện pháp mới có xử lý việc phụ thuộc vào nguồn giá dễ thao túng hay chỉ thay một địa chỉ oracle khác.
Trong trường hợp này, “giá bị thao túng” là nguyên nhân trực tiếp. Nguyên nhân gốc có thể là thiết kế oracle không phù hợp với thanh khoản của tài sản, thiếu giới hạn vay hoặc không có cơ chế phát hiện độ lệch. Nếu không có mã nguồn hay cấu hình oracle tại thời điểm sự cố, kết luận về nguyên nhân gốc vẫn cần được đánh dấu là chưa xác minh đầy đủ.
Danh sách kiểm tra trước khi kết luận
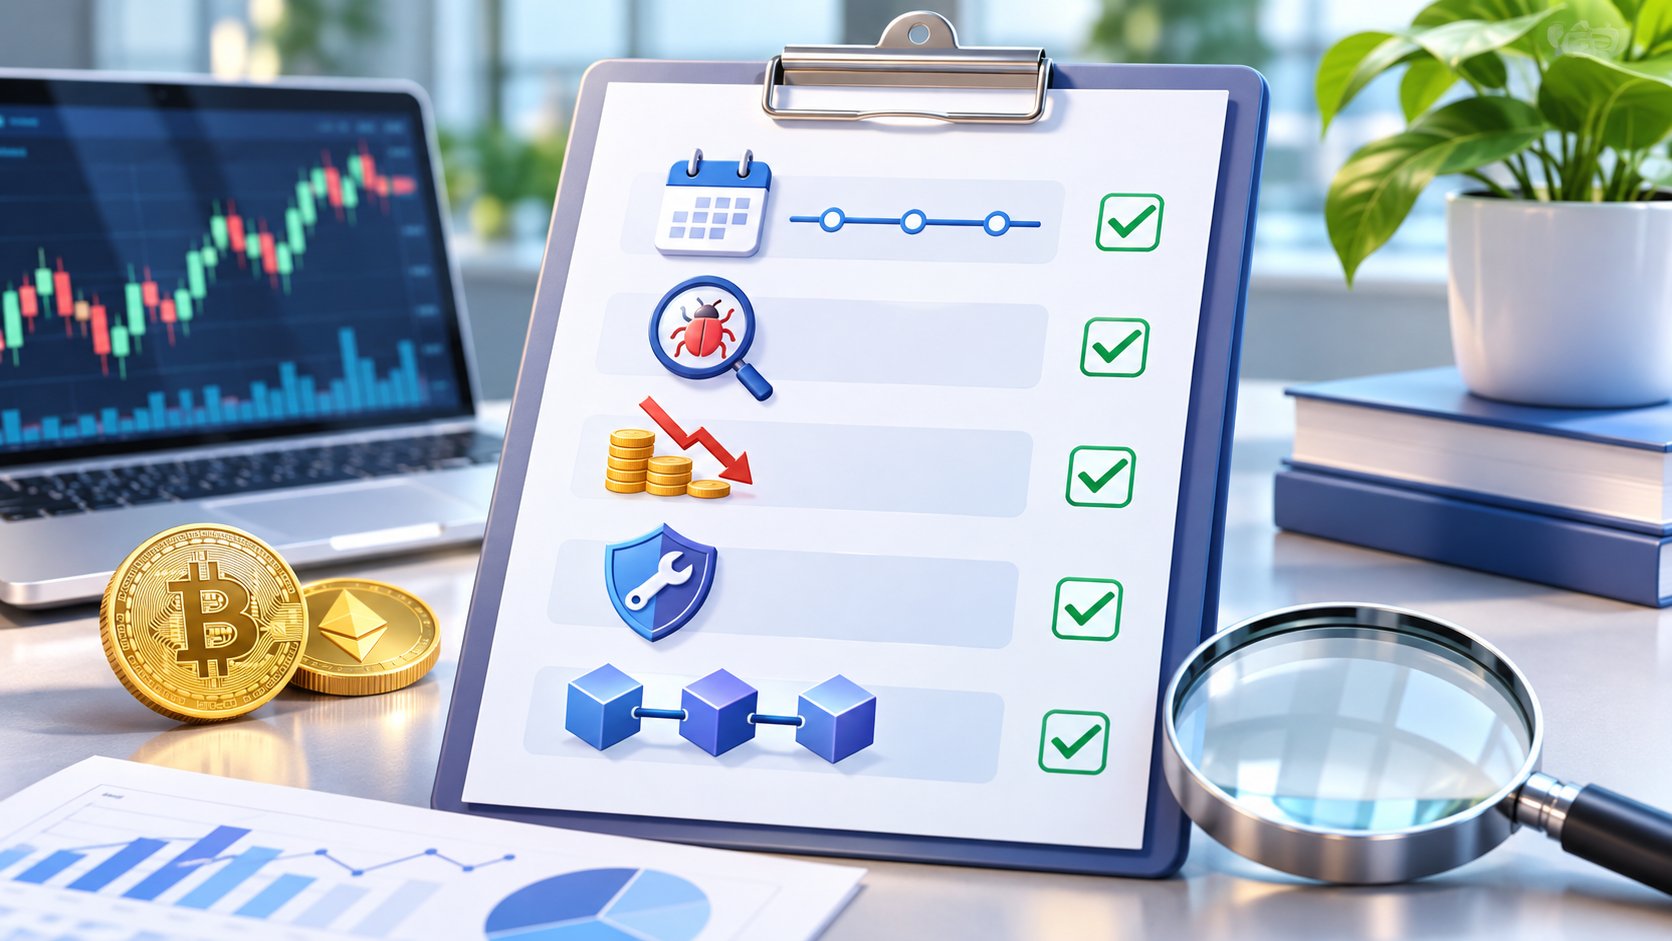
Trước khi sử dụng postmortem để đánh giá một dự án blockchain, hãy kiểm tra:
- Báo cáo có ngày công bố, phiên bản và lịch sử cập nhật không?
- Múi giờ của timeline có rõ ràng không?
- Transaction hash, block height và địa chỉ hợp đồng có khớp không?
- Báo cáo có tách nguyên nhân trực tiếp, nguyên nhân gốc và yếu tố góp phần không?
- Phạm vi ảnh hưởng có nêu rõ chain, hợp đồng, token và nhóm người dùng không?
- Cách tính thiệt hại có tránh cộng lặp và ghi rõ mốc định giá không?
- Mã bị khai thác có trùng với phiên bản từng được audit không?
- Bản vá đã được triển khai hay chỉ xuất hiện trong thông báo và kho mã?
- Mỗi biện pháp khắc phục có gắn với một nguyên nhân cụ thể không?
- Các rủi ro, tài sản và cam kết còn bỏ ngỏ có được liệt kê không?
- Những phần không thể kiểm chứng công khai có được ghi rõ giới hạn không?
Báo cáo hậu kiểm nên là một đầu vào trong quá trình đánh giá rủi ro, không phải bằng chứng duy nhất để quyết định sử dụng giao thức hoặc mua token. Lịch sử phản ứng minh bạch là tín hiệu đáng xem xét, nhưng không loại bỏ rủi ro kỹ thuật, quản trị, thanh khoản và thị trường trong tương lai.
Câu hỏi thường gặp
Báo cáo hậu kiểm có chứng minh dự án đã an toàn trở lại không?
Không. Postmortem cho biết cách dự án giải thích và xử lý một sự cố. Muốn đánh giá trạng thái hiện tại, cần kiểm tra bản vá đã triển khai, quyền quản trị mới, kết quả kiểm thử hoặc audit bổ sung và các vấn đề vẫn còn mở.
Không biết lập trình có đọc được crypto incident postmortem không?
Có. Người đọc có thể bắt đầu từ timeline, phạm vi ảnh hưởng, cách tính thiệt hại và trạng thái biện pháp khắc phục. Những kết luận phụ thuộc vào mã nguồn nên được ghi nhận là chưa tự xác minh nếu không đủ chuyên môn kỹ thuật.
Transaction hash có đủ để xác nhận toàn bộ báo cáo không?
Không. Transaction hash giúp xác nhận hành động on-chain, nhưng không thể tự giải thích việc khóa bị lộ như thế nào, hệ thống nội bộ phát hiện lúc nào hoặc ai kiểm soát một địa chỉ. Các vấn đề ngoài chuỗi cần log, tài liệu điều tra hoặc bằng chứng bổ sung.
Vì sao số thiệt hại giữa các báo cáo có thể khác nhau?
Mỗi bên có thể dùng mốc giá, phạm vi địa chỉ và định nghĩa khác nhau. Một báo cáo tính dòng tiền ra gộp, báo cáo khác tính thiệt hại ròng sau thu hồi. Người đọc cần kiểm tra phương pháp thay vì chỉ so sánh con số cuối cùng.
Dự án không công khai mã nguồn thì có thể kiểm chứng gì?
Vẫn có thể kiểm tra giao dịch, token transfer, quyền của địa chỉ và một phần timeline on-chain. Tuy nhiên, không thể xác nhận đầy đủ logic bị lỗi hoặc bản vá nếu mã nguồn, bytecode đã ánh xạ và tài liệu kỹ thuật không đủ. Giới hạn này cần được nêu rõ trong mọi kết luận.


