Restaking là cơ chế tái sử dụng tài sản hoặc vị thế đã tham gia bảo mật một mạng blockchain để bảo vệ thêm các dịch vụ khác. Đổi lại, người tham gia có thể nhận phần thưởng bổ sung nhưng đồng thời phải chấp nhận thêm điều kiện vận hành, hợp đồng thông minh và cơ chế phạt.
Có thể hình dung mô hình này qua chuỗi quan hệ:
Tài sản staking → giao thức restaking → operator → dịch vụ được bảo vệ → phần thưởng hoặc hình phạt.
Điểm quan trọng là restaking không tạo ra bảo mật miễn phí. Nó mở rộng phạm vi rủi ro của tài sản thế chấp. Vì vậy, đánh giá restaking cần bắt đầu từ dòng tài sản và trách nhiệm của từng bên, không chỉ từ mức lợi suất được quảng bá.
Restaking là gì?
Trong mạng Proof of Stake, validator khóa tài sản để tham gia xác thực. Nếu validator vi phạm quy tắc, một phần tài sản có thể bị cắt giảm. Restaking bổ sung một lớp cam kết mới: tài sản hoặc quyền lợi phát sinh từ staking được dùng làm bảo đảm kinh tế cho một hay nhiều dịch vụ khác.
Tùy thiết kế giao thức, restaking có thể xuất hiện dưới một số hình thức:
- Native restaking: validator tiếp tục stake tài sản trên lớp cơ sở nhưng chấp nhận thêm điều kiện từ giao thức restaking.
- Restaking token staking thanh khoản: người dùng gửi liquid staking token, thường gọi là LST, vào hợp đồng restaking.
- Restaking qua vault hoặc liquid restaking token: người dùng gửi tài sản vào một vault và nhận token đại diện, thường gọi là LRT. Vault thay người dùng phân bổ vốn cho operator hoặc dịch vụ.
Ba mô hình này không có cùng cấu trúc rủi ro. Native restaking gắn chặt với hoạt động validator, trong khi LST và LRT bổ sung các lớp hợp đồng, cơ chế quy đổi và thanh khoản thị trường.
Restaking cũng không đồng nghĩa với việc tài sản thật sự được chuyển đến từng dịch vụ. Trong nhiều thiết kế, dịch vụ chỉ được quyền yêu cầu xử lý phần tài sản đã cam kết nếu operator vi phạm điều kiện đã thỏa thuận. Cách thực thi cụ thể phụ thuộc vào hợp đồng và quy tắc của từng giao thức.
Restaking hoạt động như thế nào?
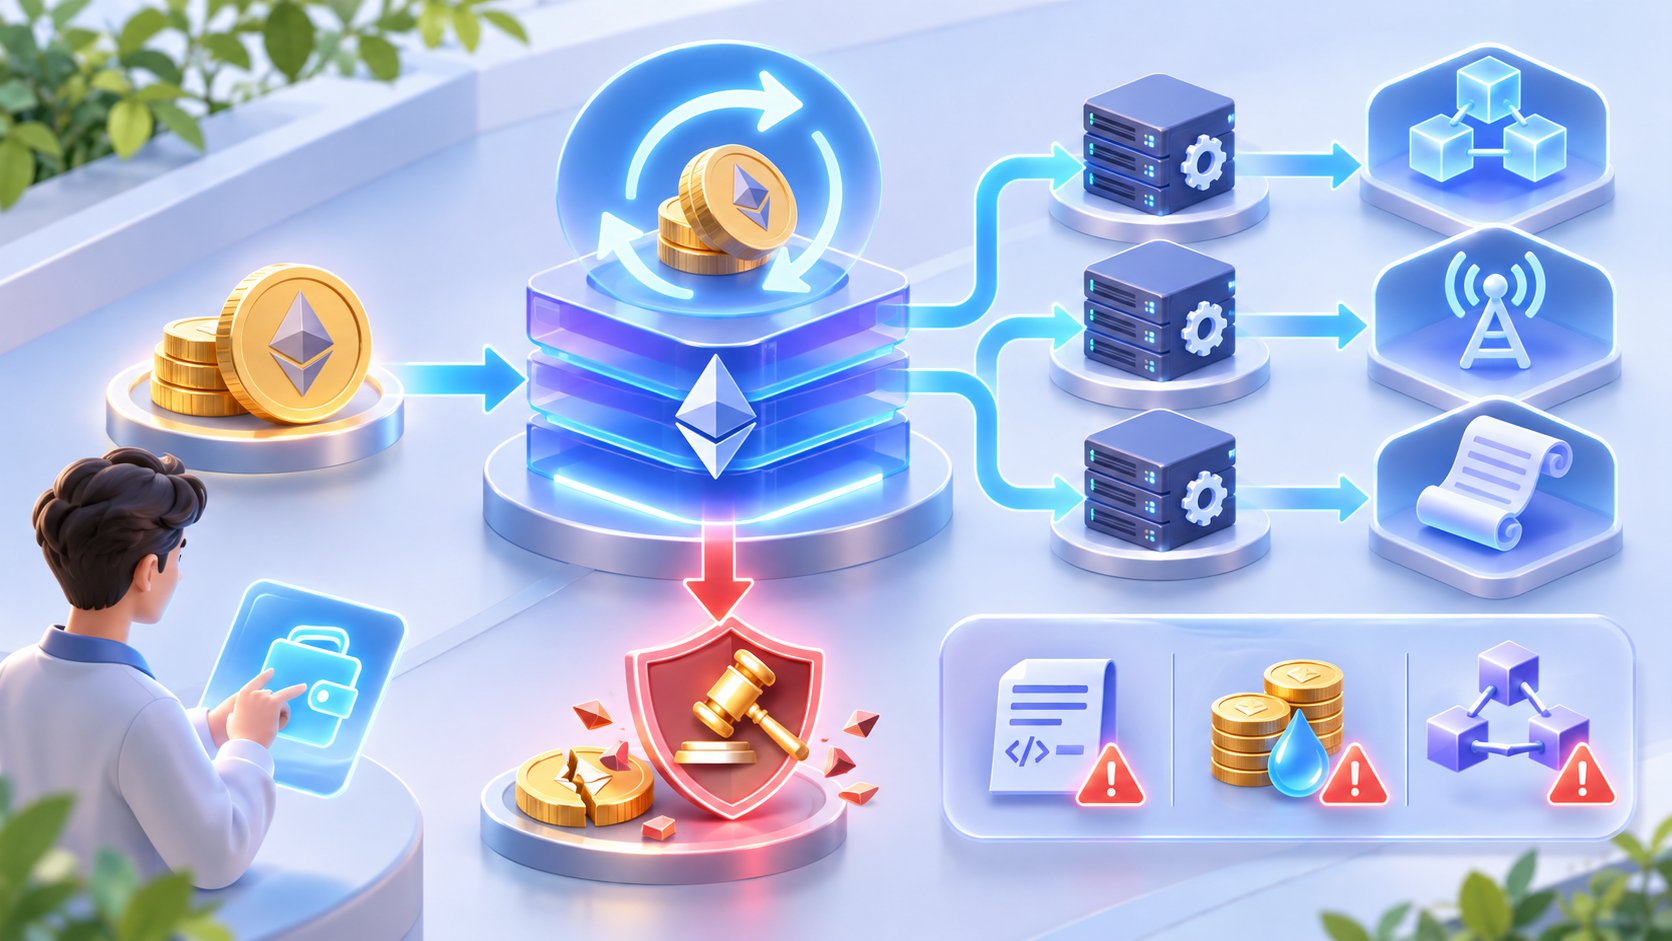
1. Người dùng đưa tài sản vào hệ thống
Người tham gia có thể dùng tài sản đang staking, LST hoặc một loại tài sản được giao thức chấp nhận. Sau bước này, tài sản có thể bị khóa trong hợp đồng hoặc chịu các giới hạn rút vốn.
Cần xác định chính xác người dùng đang nắm giữ gì sau khi gửi tài sản:
- Quyền rút trực tiếp từ hợp đồng.
- Token đại diện cho phần vốn trong vault.
- Quyền yêu cầu quy đổi sau một khoảng chờ.
- Vị thế phụ thuộc vào người quản lý vault hoặc cơ chế quản trị.
Nếu nhận LRT, người dùng không còn chỉ tiếp xúc với tài sản gốc. Giá trị của LRT còn phụ thuộc vào khả năng quy đổi, tổn thất của vault, thanh khoản thị trường và các dịch vụ mà vault lựa chọn.
2. Tài sản được phân bổ hoặc ủy quyền cho operator
Operator là bên vận hành phần mềm và hạ tầng cần thiết để thực hiện nhiệm vụ cho dịch vụ được bảo vệ. Restaker có thể tự chọn operator hoặc để vault phân bổ thay.
Ủy quyền không nhất thiết có nghĩa operator được tự do chuyển tài sản. Tuy nhiên, hành vi của operator có thể làm vị thế đã ủy quyền bị phạt nếu hợp đồng cho phép slashing.
Ở bước này nên kiểm tra:
- Ai chọn operator?
- Người dùng có thể thay đổi operator hay không?
- Một operator đang phục vụ bao nhiêu dịch vụ?
- Operator có phải đặt vốn riêng không?
- Hoa hồng và trách nhiệm của operator được quy định thế nào?
3. Operator đăng ký bảo vệ một hoặc nhiều dịch vụ
Operator có thể lựa chọn tham gia các dịch vụ đủ điều kiện. Mỗi dịch vụ đặt ra một tập nhiệm vụ và điều kiện vi phạm riêng.
Dòng cam kết lúc này có thể được mô tả như sau:
Restaker ủy quyền tài sản → operator đăng ký dịch vụ → dịch vụ dựa vào tài sản cam kết để răn đe hành vi sai trái.
Một tài sản có thể đồng thời hỗ trợ nhiều dịch vụ nếu giao thức cho phép. Điều này làm vốn được sử dụng hiệu quả hơn nhưng cũng có thể tạo ra rủi ro tương quan: một sự cố vận hành hoặc lỗi chung có khả năng ảnh hưởng nhiều cam kết cùng lúc.
4. Dịch vụ giao nhiệm vụ và kiểm tra kết quả
Nhiệm vụ có thể là ký thông điệp, xác nhận dữ liệu, cung cấp tính khả dụng dữ liệu, chạy phần mềm trung gian hoặc thực hiện một quy trình xác minh khác. Không phải mọi dịch vụ đều dùng cùng một mô hình đồng thuận.
Hệ thống cần có cách xác định operator đã hoàn thành nhiệm vụ hay vi phạm. Việc này có thể dựa trên bằng chứng mật mã, dữ liệu on-chain, quy trình khiếu nại hoặc quyết định của một cơ chế quản trị. Mức độ khách quan của bằng chứng ảnh hưởng trực tiếp đến rủi ro slashing.
5. Phần thưởng hoặc hình phạt được phân bổ
Nếu operator hoàn thành nhiệm vụ, dịch vụ có thể trả phần thưởng cho operator và restaker. Nếu operator vi phạm điều kiện có hiệu lực, tài sản cam kết có thể bị cắt giảm.
Phần thưởng thực nhận có thể phải trừ phí operator, phí vault, phí giao thức và chi phí giao dịch. Khoản thu hiển thị trên giao diện cũng có thể bao gồm token khuyến khích thay vì doanh thu phát sinh từ người dùng thật.
6. Người dùng yêu cầu rút vốn
Rút vốn có thể không diễn ra ngay lập tức. Giao thức thường cần thời gian để xác nhận rằng vị thế không còn nghĩa vụ đang chờ xử lý. Với LST hoặc LRT, người dùng có thể lựa chọn giữa quy đổi qua giao thức và bán trên thị trường thứ cấp.
Hai con đường này có rủi ro khác nhau:
- Quy đổi qua giao thức phụ thuộc vào hàng đợi, điều kiện rút và khả năng hoạt động của hợp đồng.
- Bán trên thị trường phụ thuộc vào độ sâu thanh khoản và mức chênh lệch giá.
Vai trò của operator và dịch vụ xác thực chủ động
Dịch vụ xác thực chủ động, thường được gọi là Actively Validated Service hoặc AVS trong một số hệ sinh thái, là dịch vụ sử dụng operator và tài sản restaking để tạo ra bảo đảm kinh tế. Thuật ngữ và phạm vi có thể khác giữa các giao thức, vì vậy cần đọc định nghĩa trong tài liệu chính thức của từng dự án.
Operator là cầu nối giữa tài sản thụ động và nhiệm vụ kỹ thuật. Họ có thể phải:
- Duy trì máy chủ và phần mềm chuyên dụng.
- Quản lý khóa ký an toàn.
- Theo dõi trạng thái mạng và cập nhật phiên bản.
- Đảm bảo thời gian hoạt động.
- Phản hồi yêu cầu từ dịch vụ.
- Tuân thủ điều kiện ký và xác nhận dữ liệu.
Rủi ro operator không chỉ là mất kết nối. Lỗi cấu hình, ký hai kết quả mâu thuẫn, phần mềm bị xâm nhập hoặc quản lý khóa kém đều có thể dẫn đến vi phạm. Khi một số ít operator kiểm soát tỷ trọng lớn tài sản cam kết, hệ thống còn đối mặt với rủi ro tập trung.
Vai trò này có nét tương đồng với các thành phần hạ tầng khác của blockchain: người đọc có thể đối chiếu với cách sequencer Layer 2 tạo ra giá trị và rủi ro vận hành để thấy vì sao việc xác định quyền hạn, điểm lỗi và cơ chế thay thế là cần thiết.
Khi đánh giá operator, không nên chỉ nhìn vào số tài sản được ủy quyền. Những câu hỏi quan trọng hơn gồm:
- Ai đang vận hành pháp nhân hoặc hạ tầng?
- Operator có công khai dịch vụ đã đăng ký không?
- Khóa ký được quản lý theo mô hình nào?
- Có cơ chế giám sát và cảnh báo sự cố không?
- Một lỗi phần mềm có thể ảnh hưởng đồng thời bao nhiêu dịch vụ?
- Restaker có thể hủy ủy quyền trước khi điều kiện rủi ro thay đổi không?
Phần thưởng restaking đến từ đâu?
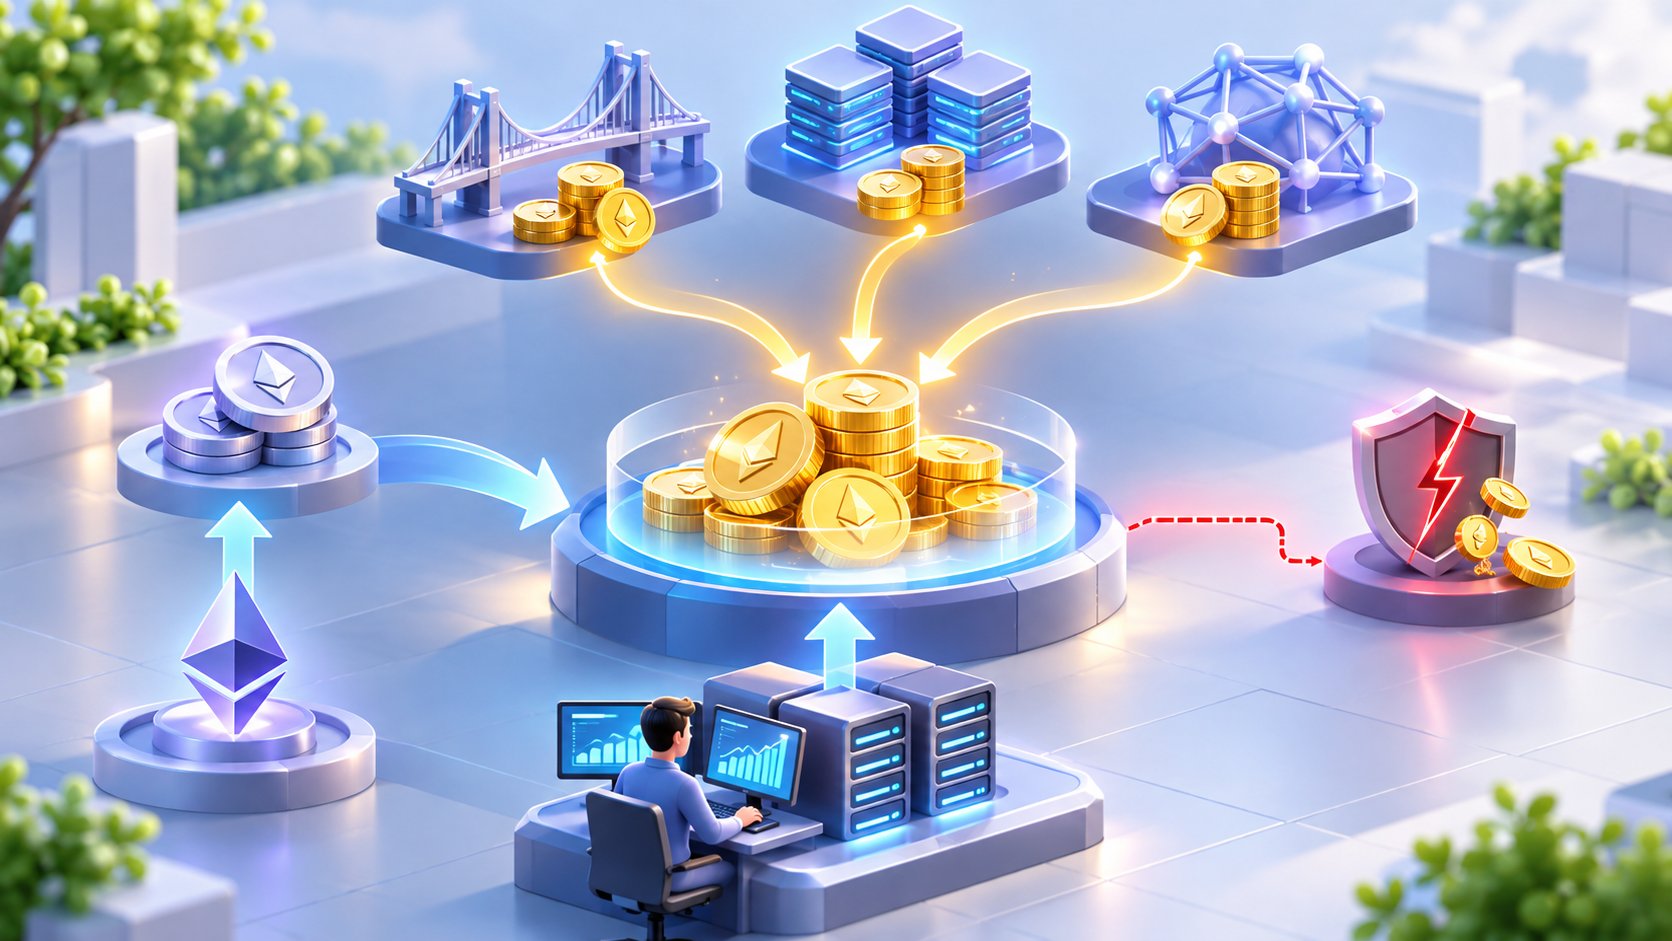
Phần thưởng restaking có thể đến từ phí người dùng, ngân sách của dịch vụ, phát hành token, chương trình khuyến khích hoặc sự kết hợp của nhiều nguồn. Các nguồn này có chất lượng kinh tế khác nhau.
Nếu phần thưởng chủ yếu đến từ token phát hành mới, mức lợi suất danh nghĩa chưa chứng minh dịch vụ có nhu cầu sử dụng bền vững. Nếu phần thưởng đến từ phí, cần kiểm tra ai trả phí, phí có lặp lại hay không và bao nhiêu phần được chuyển cho restaker sau các khoản khấu trừ.
Có thể tách dòng tiền thành bốn bước:
- Dịch vụ thu phí hoặc phân bổ ngân sách thưởng.
- Giao thức tính phần thưởng theo quy tắc đã đặt.
- Operator và vault nhận hoa hồng nếu có.
- Phần còn lại được phân bổ cho restaker.
Khi phân tích một dự án, nên áp dụng cách phân biệt fees và revenue của giao thức crypto thay vì coi toàn bộ phí hiển thị là thu nhập thuộc về người gửi tài sản.
Lợi suất cũng cần được đặt cạnh tổn thất tiềm năng. Một khoản thưởng bổ sung nhỏ có thể không bù đắp được rủi ro hợp đồng, mất neo của token đại diện, thời gian khóa vốn hoặc một sự kiện slashing lớn.
Slashing restaking hoạt động ra sao?
Slashing restaking là cơ chế cắt giảm tài sản cam kết khi operator vi phạm một điều kiện có thể xử lý. Mục tiêu của nó là làm cho hành vi gian lận hoặc cẩu thả trở nên tốn kém về kinh tế.
Một cơ chế slashing hoàn chỉnh cần trả lời bốn câu hỏi:
- Hành vi nào bị xem là vi phạm? Ví dụ, ký kết quả mâu thuẫn, không phản hồi hoặc xác nhận dữ liệu sai.
- Ai phát hiện và chứng minh vi phạm? Bằng chứng có thể hoàn toàn on-chain hoặc cần một bên đánh giá.
- Ai có quyền kích hoạt hình phạt? Đó có thể là hợp đồng tự động, hội đồng, cơ chế quản trị hoặc mô hình kết hợp.
- Tổn thất được phân bổ cho ai? Operator, restaker trực tiếp, vault hay tất cả người nắm token đại diện có thể chịu ảnh hưởng khác nhau.
Không nên giả định mọi dịch vụ gắn nhãn restaking đều đã kích hoạt slashing. Một dự án có thể mới chỉ triển khai phần thưởng, giới hạn mức phạt hoặc chưa đưa đầy đủ cơ chế xử lý vi phạm vào hoạt động. Trạng thái này cần được xác minh bằng hợp đồng, tài liệu và giao diện hiện hành.
Slashing khác với các khoản lỗ khác
Không phải mọi khoản lỗ trong restaking đều là slashing:
- Slashing: tài sản bị cắt giảm theo quy tắc phạt.
- Lỗi hợp đồng: tài sản bị đánh cắp, khóa hoặc tính toán sai.
- Mất neo: LST hoặc LRT giao dịch thấp hơn giá trị tài sản tham chiếu.
- Lỗ thanh khoản: người dùng phải bán với mức trượt giá cao.
- Lỗ thị trường: giá tài sản gốc giảm so với đơn vị định giá của nhà đầu tư.
Việc phân loại đúng giúp tránh nhầm lẫn giữa rủi ro kỹ thuật, rủi ro vận hành và biến động giá.
Rủi ro slashing tương quan
Nếu một operator dùng cùng hạ tầng, phần mềm hoặc khóa cho nhiều dịch vụ, một lỗi chung có thể kích hoạt nhiều hình phạt. Tương tự, một vault phân bổ vốn cho nhiều operator không nhất thiết đã đa dạng hóa nếu các operator phụ thuộc vào cùng nhà cung cấp hạ tầng hoặc cùng phần mềm.
Do đó, số lượng dịch vụ và operator không phải thước đo đa dạng hóa đầy đủ. Cần xem các phụ thuộc chung nằm phía sau chúng.
Bản đồ rủi ro restaking
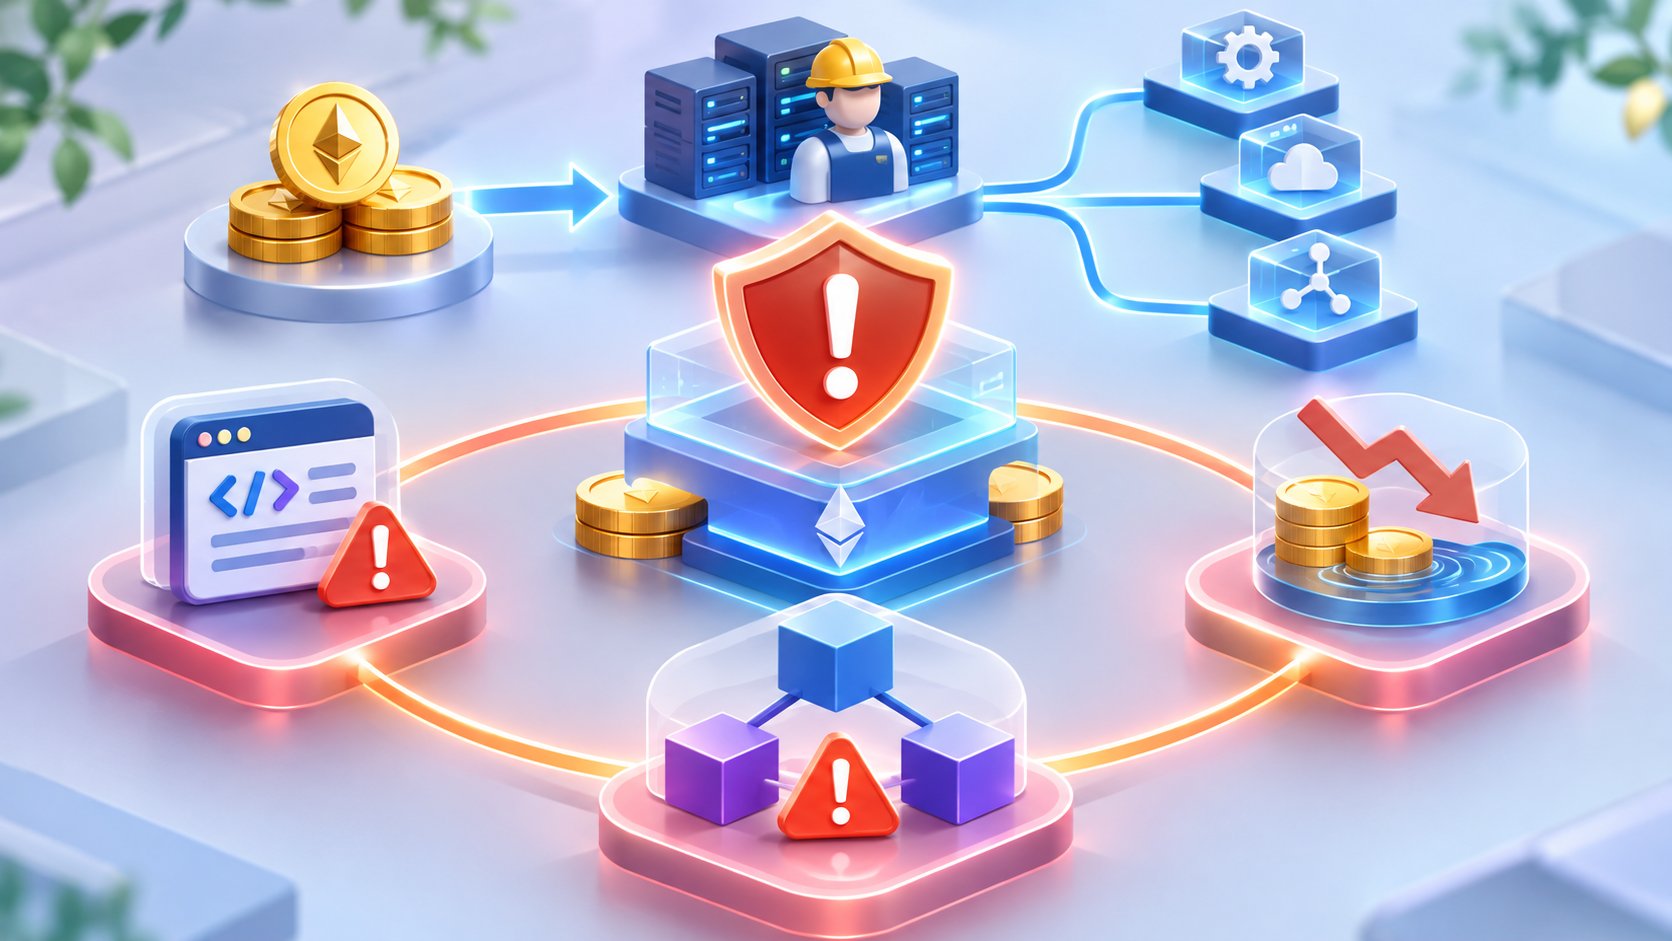
Cách hữu ích để đánh giá rủi ro restaking là vẽ quan hệ giữa tài sản, hợp đồng, chủ thể vận hành và dịch vụ. Đây cũng là tư duy được sử dụng khi lập bản đồ quan hệ để nhận diện rủi ro đối tác: tìm điểm mà nhiều quyền lợi cùng phụ thuộc thay vì chỉ nhìn vào token đang nắm giữ.
| Nhóm rủi ro | Điểm cần lập bản đồ | Câu hỏi kiểm tra |
|---|---|---|
| Hợp đồng | Hợp đồng staking, restaking, vault, LST, LRT và AVS | Hợp đồng có thể nâng cấp không, ai giữ quyền quản trị, có cơ chế tạm dừng không? |
| Thanh khoản | Quy đổi tài sản, hàng đợi rút, pool giao dịch và tài sản dự trữ | Có thể rút bằng tài sản gốc hay chỉ bán trên thị trường? Điều gì xảy ra khi nhiều người cùng thoát? |
| Slashing | Điều kiện vi phạm, bằng chứng, bên kích hoạt và giới hạn hình phạt | Slashing đã hoạt động chưa? Một sự kiện có thể ảnh hưởng bao nhiêu vị thế? |
| Operator | Khóa ký, hạ tầng, phần mềm và mức tập trung ủy quyền | Operator có điểm lỗi chung hay phụ thuộc cùng nhà cung cấp không? |
| Dịch vụ | Nhiệm vụ, mô hình xác minh và nguồn trả thưởng | Dịch vụ tạo giá trị gì và có nhu cầu trả phí thực tế không? |
| Giao thức | Lớp cơ sở, oracle, bridge, middleware và quản trị | Nếu một giao thức ngừng hoạt động, vị thế nào sẽ bị khóa hoặc mất giá? |
Rủi ro hợp đồng thông minh
Một vị thế restaking có thể đi qua nhiều hợp đồng. Ví dụ, tài sản gốc được đưa vào giao thức staking để nhận LST; LST được gửi vào vault để nhận LRT; vault tiếp tục tương tác với giao thức restaking và nhiều dịch vụ.
Mỗi lớp bổ sung một tập quyền quản trị, logic kế toán và khả năng nâng cấp. Kiểm toán có thể hỗ trợ phát hiện vấn đề nhưng không loại bỏ hoàn toàn rủi ro. Người dùng cần xác định hợp đồng nào thực sự nắm tài sản và ai có quyền thay đổi logic của hợp đồng đó.
Rủi ro thanh khoản
LRT có thể giao dịch gần giá trị tài sản cơ sở trong điều kiện bình thường nhưng lệch giá khi thị trường căng thẳng. Mức lệch không nhất thiết chứng minh giao thức mất khả năng thanh toán; nó có thể phản ánh hàng đợi rút dài, thanh khoản mỏng hoặc sự không chắc chắn về tổn thất.
Cần tách ba khái niệm:
- Khả năng quy đổi: giao thức có chấp nhận trả tài sản cơ sở không?
- Thời gian quy đổi: người dùng phải chờ bao lâu và trong thời gian đó còn chịu rủi ro gì?
- Thanh khoản tức thời: thị trường có đủ người mua nếu cần thoát vị thế ngay không?
Rủi ro phụ thuộc giao thức
Restaking là một cấu trúc nhiều tầng. Một AVS có thể hoạt động bình thường nhưng người dùng vẫn gặp tổn thất vì lỗi LRT, oracle, bridge, giao thức staking hoặc lớp cơ sở.
Bản đồ phụ thuộc nên đi từ dưới lên:
Blockchain cơ sở → staking hoặc LST → giao thức restaking → vault hoặc LRT → operator → AVS → ứng dụng sử dụng AVS.
Sau đó, đánh dấu tại mỗi tầng:
- Hợp đồng giữ tài sản.
- Khóa quản trị và quyền nâng cấp.
- Cơ chế tạm dừng.
- Điều kiện rút vốn.
- Nguồn dữ liệu bên ngoài.
- Chủ thể có thể gây ra hoặc xử lý tổn thất.
Nếu nhiều tầng cùng phụ thuộc vào một multisig, oracle hoặc nhóm operator, đó là điểm tập trung cần được xem xét riêng.
Checklist đánh giá một giao thức restaking
Trước khi tham gia, người dùng có thể kiểm tra theo thứ tự sau:
Dòng tài sản
- Tài sản nào được gửi vào hợp đồng?
- Token nhận lại đại diện cho quyền lợi gì?
- Ai kiểm soát tài sản trong thời gian restaking?
- Rút vốn bằng tài sản gốc hay phải bán token đại diện?
Operator và dịch vụ
- Ai chọn operator và dịch vụ được bảo vệ?
- Có thể thay operator hoặc từ chối một dịch vụ không?
- Operator đang gánh bao nhiêu nghĩa vụ đồng thời?
- Dịch vụ dùng bằng chứng khách quan hay quyết định của bên thứ ba?
Slashing
- Điều kiện slashing đã có hiệu lực hay mới nằm trong kế hoạch?
- Mức phạt tối đa được quy định ở đâu?
- Ai có quyền đề xuất, xác nhận và thực thi hình phạt?
- Người dùng có thể bị phạt vì hành vi của operator không?
- Một sự cố có thể kích hoạt nhiều hình phạt cùng lúc không?
Hợp đồng và quản trị
- Hợp đồng có thể nâng cấp không?
- Ai giữ khóa quản trị hoặc quyền tạm dừng?
- Vault có được tự do thay đổi chiến lược phân bổ không?
- Hệ thống phụ thuộc vào oracle, bridge hoặc giao thức bên ngoài nào?
Thanh khoản và phần thưởng
- Có hàng đợi hoặc khoảng chờ khi rút không?
- Token đại diện có đủ thanh khoản trong điều kiện thị trường xấu không?
- Phần thưởng đến từ phí sử dụng hay phát hành token?
- Lợi suất hiển thị đã trừ phí operator, vault và giao thức chưa?
Restaking có thể giúp các dự án blockchain tiếp cận bảo đảm kinh tế mà không phải xây dựng tập validator hoàn toàn mới. Tuy nhiên, người gửi tài sản đang mở rộng phạm vi cam kết từ một mạng sang nhiều dịch vụ và nhiều lớp hợp đồng.
Cách tiếp cận thận trọng là truy ngược toàn bộ dòng tài sản, xác định operator chịu trách nhiệm gì, kiểm tra slashing đã thực sự hoạt động hay chưa và vẽ các phụ thuộc chung. Chỉ khi hiểu ai có thể làm mất tiền, mất bằng cơ chế nào và việc rút vốn phụ thuộc vào đâu, người dùng mới có thể đánh giá phần thưởng restaking trong đúng bối cảnh rủi ro.


