Prover ZK Rollup là gì?
Prover ZK Rollup là phần mềm hoặc hệ thống tạo bằng chứng mật mã để chứng minh rằng một lô giao dịch đã được xử lý theo đúng quy tắc của rollup. Bằng chứng này được gửi đến hợp đồng verifier, thường nằm trên blockchain lớp cơ sở. Verifier kiểm tra bằng chứng thay vì thực hiện lại toàn bộ khối lượng tính toán của lô giao dịch.
Nói ngắn gọn, zero knowledge prover thực hiện phần tính toán nặng, còn verifier kiểm tra một đầu ra mật mã gọn hơn. Nếu bằng chứng và dữ liệu đầu vào công khai hợp lệ, hợp đồng có thể chấp nhận trạng thái mới của rollup.
Tên gọi “ZK Rollup” dễ khiến người đọc cho rằng mọi giao dịch đều riêng tư. Trên thực tế, nhiều hệ thống dùng bằng chứng zero-knowledge hoặc validity proof chủ yếu để chứng minh tính đúng đắn của quá trình thực thi, không đồng nghĩa toàn bộ dữ liệu giao dịch được che giấu.
Prover cũng không phải sequencer:
- Sequencer tiếp nhận, sắp xếp và đóng gói giao dịch.
- Prover tạo bằng chứng cho kết quả thực thi của lô giao dịch.
- Verifier kiểm tra bằng chứng theo các quy tắc đã được triển khai.
- Lớp cung cấp dữ liệu bảo đảm dữ liệu cần thiết có thể được truy cập hoặc khôi phục theo thiết kế của mạng.
Các vai trò có thể do cùng một tổ chức vận hành, nhưng cần được đánh giá riêng. Bài viết về sự khác nhau giữa Optimistic Rollup và ZK Rollup giúp làm rõ vì sao validity proof thay đổi cách một rollup xác nhận trạng thái.
Prover tạo bằng chứng như thế nào?
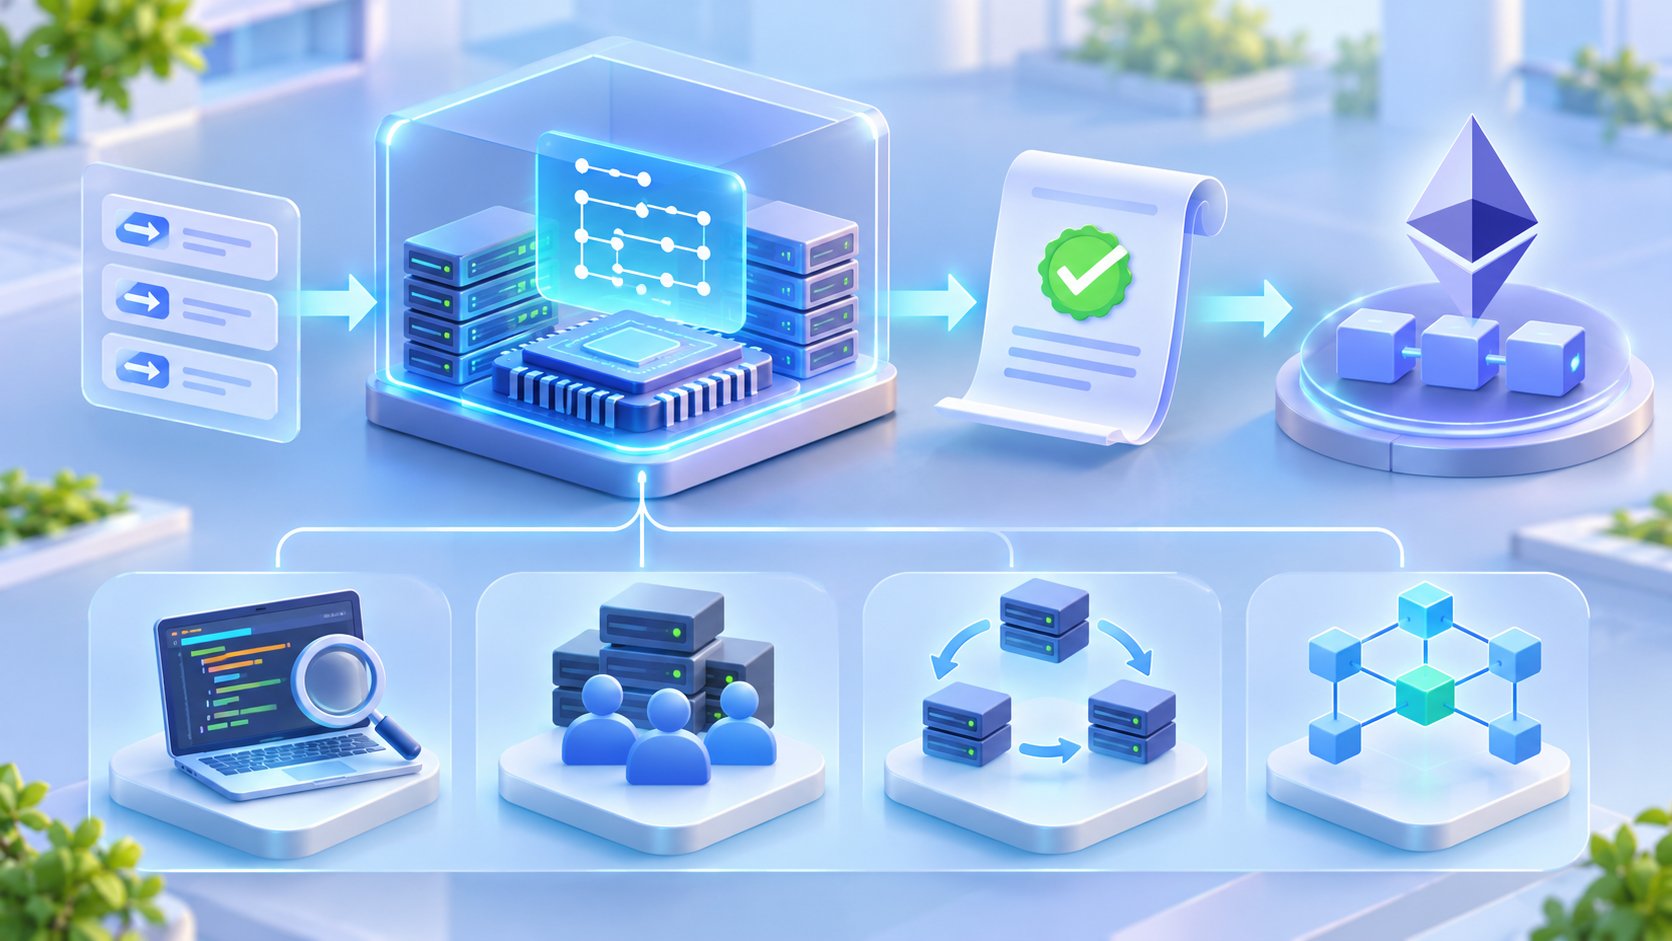
Kiến trúc cụ thể tùy dự án, nhưng quy trình thường gồm các bước sau.
1. Nhận lô giao dịch và kết quả thực thi
Sau khi giao dịch được sắp xếp, hệ thống thực thi chúng để tính trạng thái mới. Đầu vào có thể bao gồm trạng thái trước đó, danh sách giao dịch, dữ liệu khối và các tham số cần thiết khác.
Prover không chỉ nhận một con số kết quả. Nó cần dữ liệu đủ để chứng minh từng bước tính toán tuân thủ quy tắc của máy ảo hoặc mạch chứng minh.
2. Tạo witness
Witness là tập dữ liệu trung gian thể hiện quá trình tính toán cụ thể. Có thể hiểu đây là “lời giải” mà prover dùng để chứng minh các ràng buộc đều được thỏa mãn.
Witness thường chứa nhiều thông tin hơn phần đầu vào công khai được gửi cho verifier. Việc dữ liệu nào được giữ kín và dữ liệu nào công khai phụ thuộc thiết kế của hệ thống, không thể suy ra chỉ từ nhãn ZK.
3. Kiểm tra các ràng buộc của mạch
Quy tắc thực thi được biểu diễn dưới dạng mạch, chương trình chứng minh hoặc hệ ràng buộc. Chúng có thể kiểm tra chữ ký, số dư, cập nhật trạng thái, logic máy ảo và các điều kiện giao thức khác.
Nếu witness không đáp ứng các ràng buộc, prover không thể tạo một bằng chứng hợp lệ trong điều kiện hệ thống mật mã, mạch và verifier hoạt động đúng như thiết kế.
4. Tạo và tổng hợp bằng chứng
Tạo proof thường là công đoạn cần nhiều tài nguyên tính toán. Một hệ thống có thể chia công việc thành nhiều phần, tạo nhiều bằng chứng nhỏ rồi đệ quy hoặc tổng hợp chúng thành bằng chứng cuối cùng.
Vì vậy, khi dự án nói có nhiều prover, người đọc cần hỏi rõ đó là nhiều máy do cùng một đơn vị kiểm soát, nhiều worker dưới một coordinator, hay nhiều nhà vận hành độc lập thực sự có thể nhận và hoàn thành công việc.
5. Gửi bằng chứng cho verifier
Bằng chứng cuối cùng cùng các đầu vào công khai được gửi đến hợp đồng verifier. Nếu phép kiểm tra thành công, hợp đồng có thể ghi nhận trạng thái mới hoặc cho phép quy trình cầu nối tiếp tục.
Verifier không tự bảo đảm mọi thành phần còn lại đều phi tập trung. Một mạng vẫn có thể dùng hợp đồng xác minh công khai nhưng chỉ cho một địa chỉ, coordinator hoặc nhóm được cấp quyền gửi proof.
Vì sao prover có thể trở thành điểm tập trung?
Tập trung prover ZK Rollup thường không xuất phát từ một nguyên nhân duy nhất. Đây có thể là kết quả của yêu cầu phần cứng, phần mềm chuyên biệt, cơ chế cấp quyền và cách điều phối công việc.
Chi phí và độ phức tạp vận hành
Tạo bằng chứng có thể cần phần cứng mạnh, bộ nhớ lớn, phần mềm tối ưu riêng và quy trình giám sát liên tục. Điều đó làm giảm số đơn vị có khả năng vận hành prover hiệu quả, ngay cả khi mã nguồn được công khai.
Coordinator kiểm soát việc phân phối công việc
Một số kiến trúc dùng coordinator để chia lô giao dịch cho prover, nhận proof và tổng hợp kết quả. Nếu chỉ một coordinator quyết định ai được tham gia, mạng vẫn có điểm kiểm soát tập trung dù phía dưới có nhiều máy prover.
Hợp đồng chỉ chấp nhận người gửi được cấp quyền
Prover có thể tạo proof hợp lệ nhưng không thể gửi trực tiếp lên chuỗi nếu hợp đồng dùng danh sách cho phép hoặc chỉ chấp nhận một địa chỉ tổng hợp. Vì vậy, cần kiểm tra cả mã nguồn lẫn cấu hình đang hoạt động trên blockchain.
Mã nguồn chưa đủ để tự vận hành
Việc công khai một phần mã prover không đồng nghĩa người khác có thể tái tạo hệ thống. Kho mã có thể thiếu mạch, cấu hình sản xuất, công cụ tạo witness, coordinator, hướng dẫn build hoặc phiên bản tương ứng với hợp đồng đang chạy.
Phụ thuộc vào hạ tầng chung
Nhiều prover độc lập về pháp nhân vẫn có thể dùng chung nhà cung cấp đám mây, khu vực máy chủ, phần mềm hoặc dịch vụ điều phối. Khi đó, số lượng nhà vận hành danh nghĩa không phản ánh đầy đủ khả năng chịu lỗi. Đây là một phần của bài toán đánh giá phụ thuộc hạ tầng dự án blockchain.
Rủi ro prover blockchain ảnh hưởng đến người dùng ra sao?
Gián đoạn xác nhận trạng thái
Nếu prover duy nhất ngừng hoạt động, rollup có thể tiếp tục nhận hoặc sắp xếp giao dịch trong một số thiết kế nhưng không tạo được proof để xác nhận trạng thái mới. Hệ quả cụ thể phụ thuộc kiến trúc: quá trình hoàn tất trạng thái, rút tài sản hoặc chuyển thông điệp có thể bị chậm hay dừng.
Từ chối tạo bằng chứng
Prover thường không trực tiếp quyết định thứ tự giao dịch như sequencer, nhưng đơn vị kiểm soát prover có thể từ chối chứng minh một số lô. Nếu không có prover thay thế hoặc cơ chế gửi proof không cần cấp phép, hành vi này có thể tạo ra kiểm duyệt gián tiếp ở bước hoàn tất.
Phụ thuộc vào một triển khai phần mềm
Nhiều máy chạy cùng một phần mềm không loại bỏ rủi ro lỗi chung. Một lỗi trong mạch, trình tạo witness, thư viện mật mã hoặc cấu hình có thể ảnh hưởng đồng thời đến toàn bộ cụm prover.
Quyền nâng cấp làm thay đổi mô hình an toàn
Ngay cả khi verifier hiện tại chỉ chấp nhận proof hợp lệ, quyền quản trị có thể cho phép thay đổi verifier, mạch hoặc danh sách người gửi. Cần kiểm tra hợp đồng proxy và quyền nâng cấp trước khi kết luận rằng quy tắc xác minh là bất biến.
Giới hạn của bảo đảm mật mã
Một prover độc hại thông thường không thể đơn giản tạo proof cho trạng thái sai rồi vượt qua verifier nếu hệ chứng minh, mạch, đầu vào công khai và hợp đồng xác minh đều đúng. Tuy nhiên, bảo đảm này không loại bỏ các rủi ro sau:
- Lỗi trong mạch hoặc logic tạo witness.
- Lỗi triển khai verifier.
- Khóa quản trị bị lạm dụng để thay đổi hợp đồng.
- Dữ liệu không sẵn có khiến người dùng khó tự kiểm tra hoặc thoát.
- Prover giữ lại proof, gây mất khả dụng thay vì làm sai trạng thái.
Do đó, cần tách an toàn trạng thái khỏi khả năng hoạt động liên tục. Validity proof có thể bảo vệ tính đúng đắn nhưng không tự động giải quyết mọi điểm nghẽn vận hành.
Khung kiểm tra mức độ tập trung của prover ZK Rollup
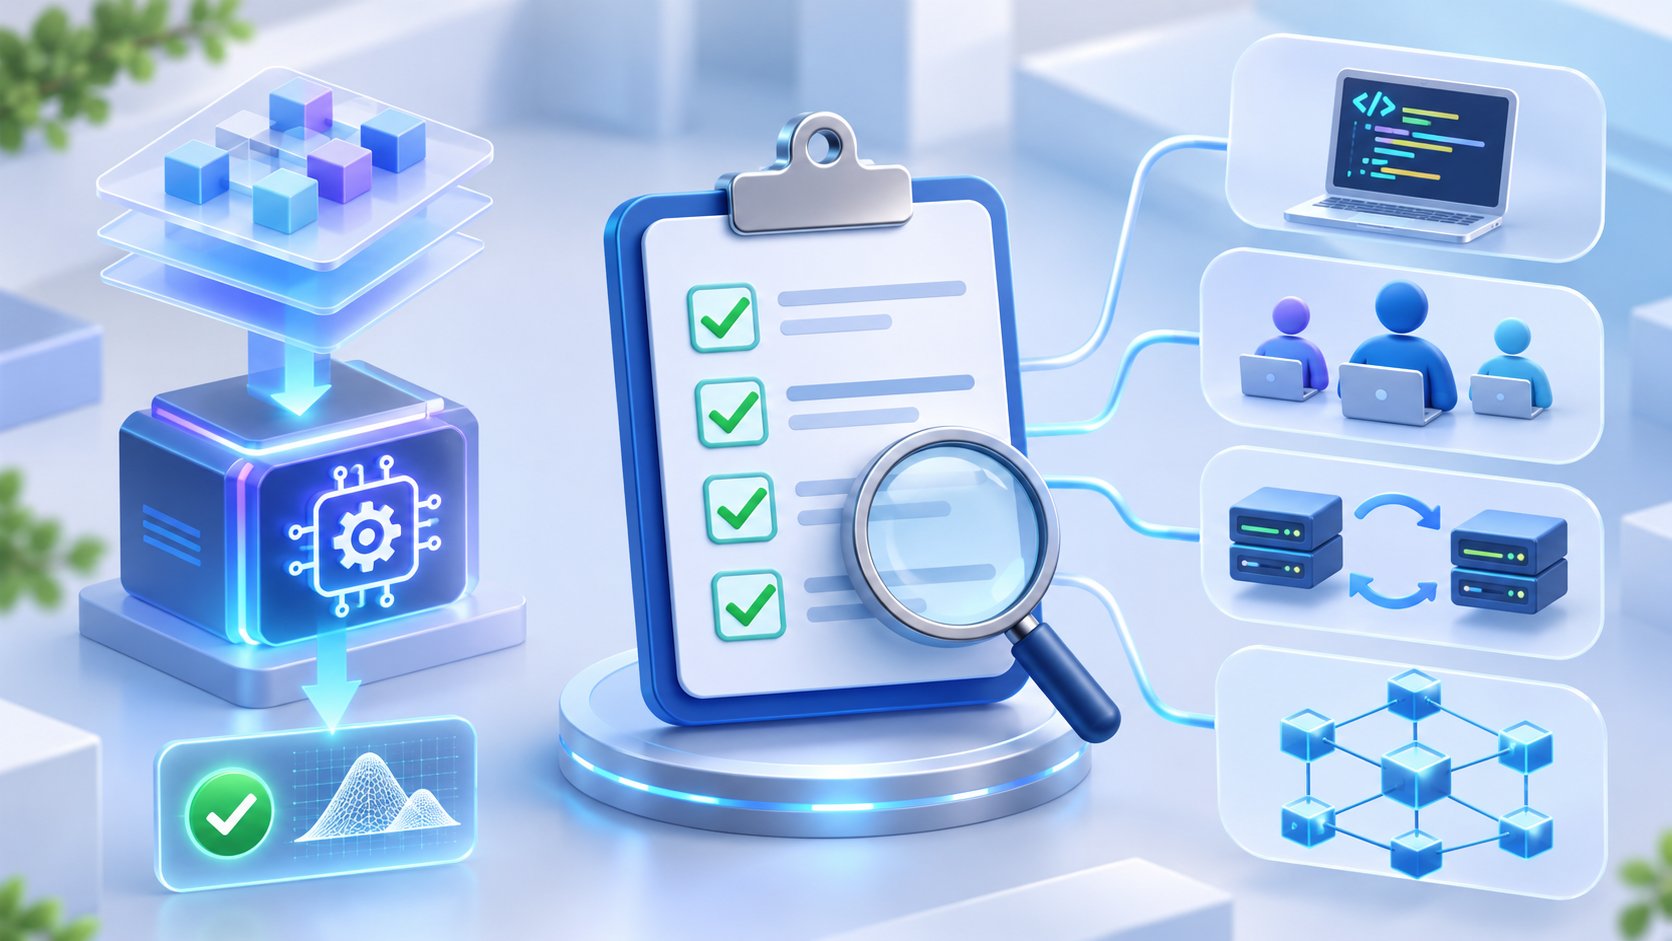
Không nên đánh giá chỉ bằng tuyên bố “sẽ phi tập trung prover”. Khung dưới đây ưu tiên bằng chứng có thể kiểm tra về hệ thống đang hoạt động.
1. Xác định đúng các thành phần
Trước tiên, lập sơ đồ tối thiểu gồm:
- Sequencer hoặc cơ chế sắp xếp giao dịch.
- Trình thực thi và bộ tạo witness.
- Prover worker.
- Coordinator hoặc proof market.
- Bộ tổng hợp proof.
- Địa chỉ gửi proof lên blockchain.
- Hợp đồng verifier và hợp đồng nâng cấp liên quan.
- Lớp cung cấp dữ liệu và cầu nối.
Việc này tránh nhầm một cụm nhiều máy với nhiều nhà vận hành độc lập. Nếu dự án sử dụng sequencer bên ngoài, có thể đối chiếu thêm các rủi ro của mô hình shared sequencer với rollup.
2. Kiểm tra mã nguồn có đủ để tái tạo hay không
Một kho mã nguồn prover hữu ích cần cho phép người có chuyên môn xác định:
- Mạch hoặc chương trình chứng minh nằm ở đâu.
- Cách tạo witness.
- Cách build và chạy prover.
- Phiên bản nào tương ứng với hệ thống sản xuất.
- Coordinator và bộ tổng hợp proof có được công khai không.
- Tham số, cấu hình hoặc tệp thiết lập cần thiết có được cung cấp không.
- Giấy phép có cho phép sử dụng, sửa đổi và triển khai hay không.
Chỉ nhìn thấy kho mã công khai chưa đủ. Cần kiểm tra lịch sử cập nhật, tài liệu triển khai và khả năng liên kết commit mã nguồn với phiên bản đang chạy. Nếu không thể xác định phiên bản sản xuất, nên ghi nhận kết luận ở mức “mã được công khai một phần”, không gọi là prover hoàn toàn mở.
3. Đếm nhà vận hành độc lập, không chỉ đếm máy
Các câu hỏi quan trọng gồm:
- Hiện có bao nhiêu pháp nhân hoặc nhóm độc lập đang tạo proof?
- Ai kiểm soát khóa, coordinator và tài khoản thanh toán chi phí gửi proof?
- Các prover có thuộc cùng một công ty hoặc nhà cung cấp hạ tầng không?
- Có bằng chứng hoạt động gần đây hay chỉ là danh sách đăng ký?
- Một bên mới có thể tự tham gia hay cần được phê duyệt?
- Nếu có nhiều prover, công việc được phân phối theo quy tắc công khai hay do một bên lựa chọn?
Cần phân biệt bốn khái niệm: số máy, số tiến trình prover, số tổ chức vận hành và số tổ chức có quyền gửi proof. Chỉ tiêu cuối thường phản ánh rõ hơn mức phụ thuộc ở lớp xác nhận.
4. Kiểm tra quyền tham gia thực tế
Một mạng chỉ có prover permissionless khi bên mới có thể tham gia theo cơ chế đã triển khai, không phải vì tài liệu nói rằng điều này sẽ xuất hiện trong tương lai.
Hãy kiểm tra:
- Hợp đồng có chấp nhận proof từ mọi địa chỉ hay dùng danh sách cho phép?
- Coordinator có công khai giao việc cho prover bên ngoài không?
- Có cần khóa API, thỏa thuận riêng hoặc cấp quyền thủ công không?
- Phần thưởng và điều kiện hoàn thành công việc có được thực thi minh bạch không?
- Bên ngoài có thể thay thế prover chính khi xảy ra sự cố không?
Quyền gửi giao dịch đến hợp đồng chưa chắc đồng nghĩa quyền tham gia. Nếu dữ liệu đầu vào, nhiệm vụ chứng minh hoặc công cụ tổng hợp chỉ do một đơn vị cung cấp, cánh cửa kỹ thuật trên hợp đồng có thể không tạo ra khả năng cạnh tranh thực tế.
5. Tìm cơ chế dự phòng đã vận hành
Cơ chế dự phòng cần trả lời tình huống prover chính ngừng hoạt động:
- Có prover dự phòng do đơn vị độc lập kiểm soát không?
- Việc chuyển đổi diễn ra tự động hay cần quản trị can thiệp?
- Có thời hạn để bên khác tiếp quản công việc không?
- Người dùng có thể buộc xử lý giao dịch hoặc rút tài sản theo đường thay thế không?
- Đường thoát có phụ thuộc vào dữ liệu và phần mềm do chính prover lỗi cung cấp không?
- Cơ chế dự phòng đã từng được kiểm thử công khai hay mới xuất hiện trong tài liệu?
Forced inclusion có thể giảm phụ thuộc vào sequencer nhưng không nhất thiết giải quyết prover liveness. Một giao dịch được buộc đưa vào hệ thống vẫn có thể chờ proof nếu không có bên nào đủ quyền và năng lực tạo bằng chứng.
6. Xác minh hợp đồng và hoạt động trên chuỗi
Tài liệu nên được đối chiếu với trạng thái triển khai:
- Địa chỉ verifier có được công bố và xác minh mã nguồn không?
- Địa chỉ nào thường gửi proof?
- Có nhiều người gửi độc lập hay chỉ một tài khoản?
- Danh sách cho phép được lưu và thay đổi như thế nào?
- Hợp đồng có proxy, timelock hoặc quyền tạm dừng không?
- Sự kiện trên chuỗi có phản ánh việc thay đổi prover hoặc verifier không?
Một địa chỉ gửi duy nhất không tự động chứng minh chỉ có một máy prover, vì phía sau có thể là một cụm. Tuy nhiên, nó cho thấy lớp gửi proof hoặc tổng hợp vẫn đi qua một đầu mối và cần được điều tra thêm.
7. So sánh trạng thái hiện tại với roadmap
Roadmap chỉ thể hiện kế hoạch. Khi đánh giá, nên tách rõ:
- Đang hoạt động: có mã, hợp đồng, giao dịch hoặc bằng chứng vận hành kiểm tra được.
- Đang thử nghiệm: đã có testnet hoặc chương trình giới hạn nhưng chưa bảo vệ hệ thống chính.
- Đã công bố: có tài liệu hoặc mốc dự kiến nhưng chưa triển khai.
- Chưa xác minh: tuyên bố không đi kèm bằng chứng công khai đủ rõ.
Có thể áp dụng quy trình kiểm tra roadmap crypto và xác minh tiến độ để tránh dùng kế hoạch tương lai làm bằng chứng cho mức phi tập trung hiện tại.
Cách phân loại trạng thái phi tập trung đã triển khai
Thay vì gắn nhãn phi tập trung hoặc tập trung một cách tuyệt đối, có thể dùng bảng phân loại theo từng chiều:
| Tiêu chí | Mức phụ thuộc cao | Đang chuyển đổi | Phân tán hơn trong thực tế |
|---|---|---|---|
| Mã nguồn | Thiếu prover, mạch hoặc cấu hình quan trọng | Công khai phần lớn nhưng khó tái tạo | Có đủ thành phần, hướng dẫn và phiên bản khớp triển khai |
| Nhà vận hành | Một tổ chức kiểm soát | Nhiều máy hoặc đối tác nhưng còn chung quyền điều phối | Nhiều đơn vị độc lập đang tạo proof |
| Quyền tham gia | Cần cấp phép thủ công | Có chương trình mở giới hạn | Bên mới có thể tham gia theo quy tắc đã triển khai |
| Gửi proof | Một địa chỉ hoặc danh sách đóng | Nhiều người gửi nhưng coordinator tập trung | Nhiều bên có đường gửi và hoàn thành proof độc lập |
| Dự phòng | Can thiệp thủ công, không có đường thay thế rõ ràng | Có backup nhưng chưa chứng minh khả năng tiếp quản | Có cơ chế tiếp quản hoặc fallback đã kiểm thử |
| Nâng cấp | Một khóa có thể thay đổi nhanh | Đa chữ ký hoặc độ trễ còn hạn chế | Quyền thay đổi được phân tán, có độ trễ và khả năng giám sát |
| Hạ tầng | Chung nhà cung cấp và phần mềm | Một phần đã đa dạng hóa | Có đa dạng nhà vận hành, vị trí và triển khai phần mềm |
Không nhất thiết cộng các tiêu chí thành một điểm số duy nhất. Một dự án có mã nguồn mở nhưng chỉ một nhà vận hành vẫn mang rủi ro mất khả dụng. Ngược lại, nhiều prover chạy phần mềm đóng và phụ thuộc một coordinator cũng chưa tạo ra khả năng kiểm chứng hoặc thay thế đầy đủ.
Kết luận đánh giá nên kèm thời điểm quan sát vì cấu hình hợp đồng, nhà vận hành và cơ chế cấp quyền có thể thay đổi. Nếu không có dữ liệu công khai về số đơn vị đang hoạt động, cách diễn đạt phù hợp là “chưa đủ bằng chứng để xác nhận”, thay vì tự suy đoán.
Những nhầm lẫn thường gặp khi đánh giá prover
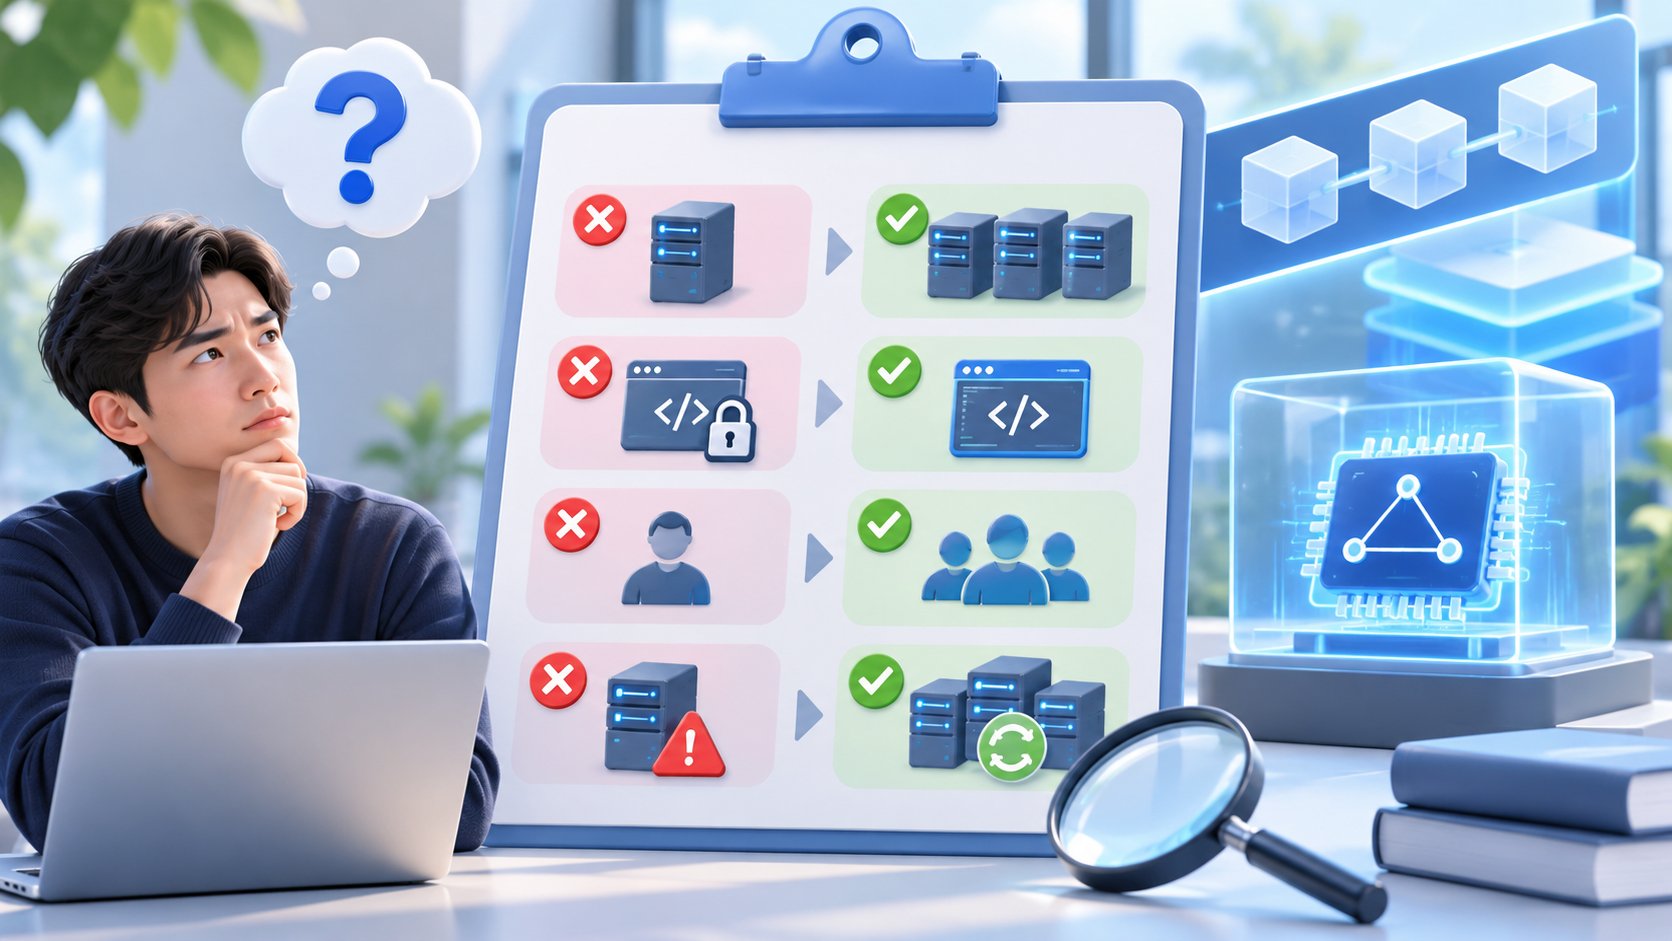
“Có validity proof nên mạng không thể gặp rủi ro”
Validity proof tập trung vào tính đúng đắn của chuyển đổi trạng thái. Nó không tự bảo đảm prover luôn trực tuyến, dữ liệu luôn sẵn có, hợp đồng không thể nâng cấp hoặc người dùng luôn có đường thoát độc lập.
“Mã nguồn mở đồng nghĩa phi tập trung”
Mã nguồn mở giúp kiểm tra và tái tạo hệ thống, nhưng mức phi tập trung còn phụ thuộc quyền vận hành, quyền gửi proof, coordinator, phần cứng và động lực kinh tế.
“Nhiều prover nghĩa là nhiều nhà vận hành”
Một tổ chức có thể chạy hàng loạt prover worker. Điều này tăng năng lực và dự phòng phần cứng nhưng không loại bỏ điểm kiểm soát về pháp nhân, khóa hoặc coordinator.
“Prover có thể tùy ý đánh cắp tài sản”
Nếu verifier và mạch đúng, prover không thể tự tạo proof hợp lệ cho một trạng thái tùy ý. Rủi ro đáng chú ý hơn thường nằm ở việc giữ lại proof, lỗi triển khai, quyền nâng cấp, thiếu dữ liệu hoặc cầu nối có đặc quyền. Phân tích cần xác định chính xác đường tấn công thay vì gộp mọi rủi ro vào prover.
“Roadmap phi tập trung là bằng chứng hiện tại”
Cam kết phát triển không thay thế được mã nguồn, hợp đồng, danh sách nhà vận hành và hoạt động trên chuỗi. Mọi nhận định nên dựa trên tính năng đã triển khai tại thời điểm đánh giá.
Kết luận
Prover là thành phần tạo bằng chứng để verifier xác nhận rằng lô giao dịch ZK Rollup tuân thủ quy tắc. Dù bằng chứng mật mã giúp giảm nhu cầu thực thi lại toàn bộ giao dịch trên lớp cơ sở, mạng vẫn có thể phụ thuộc vào một hoặc một nhóm nhỏ đơn vị nếu họ kiểm soát phần mềm, coordinator, quyền gửi proof hay hạ tầng vận hành.
Để đánh giá rủi ro prover blockchain, cần kiểm tra đồng thời mã nguồn có tái tạo được hay không, số nhà vận hành độc lập đang hoạt động, quyền tham gia thực tế, cơ chế dự phòng, hợp đồng verifier, quyền nâng cấp và mức đa dạng hạ tầng. Quan trọng nhất, hãy tách những gì đã triển khai khỏi testnet, kế hoạch và tuyên bố roadmap. Khi bằng chứng công khai chưa đủ, kết luận thận trọng là chưa thể xác minh mức phi tập trung, không phải mặc định dự án đã tập trung hoặc đã phi tập trung hoàn toàn.


